Công Nghệ AI
Xen XSA-523: Claude Tìm Hai Lỗi Đọc Ghi Dom0, 7 Trong 15 Thông Báo Gần Nhất Nêu Anthropic
Ban Biên Tập Locaith ·
Ngày 3/11/2026, nhóm bảo mật Xen Project công bố XSA-523 (CVE-2026-102703 và CVE-2026-102704): hai lỗi trong thao tác "grant copy" cho phép một máy ảo khách độc hại đọc và ghi bộ nhớ tuỳ ý của các máy ảo khác, kể cả Dom0, chưa có biện pháp giảm thiểu nào ngoài việc vá. Phần ghi công trong chính thông báo viết: phát hiện bởi Anthropic bằng Claude, sau đó được Stephan Lipp của Ada Logics xác nhận, rồi một nhóm khác (CodeAnt AI) báo cáo độc lập. Locaith tải 54 thông báo XSA-470 đến XSA-523 và đọc từng mục ghi công: từ 8/9/2026, 7 trong 15 thông báo gần nhất nêu Anthropic hoặc một mô hình Claude; trước đó, trong 39 thông báo, chỉ có một.
Lỗi gì, ảnh hưởng ai
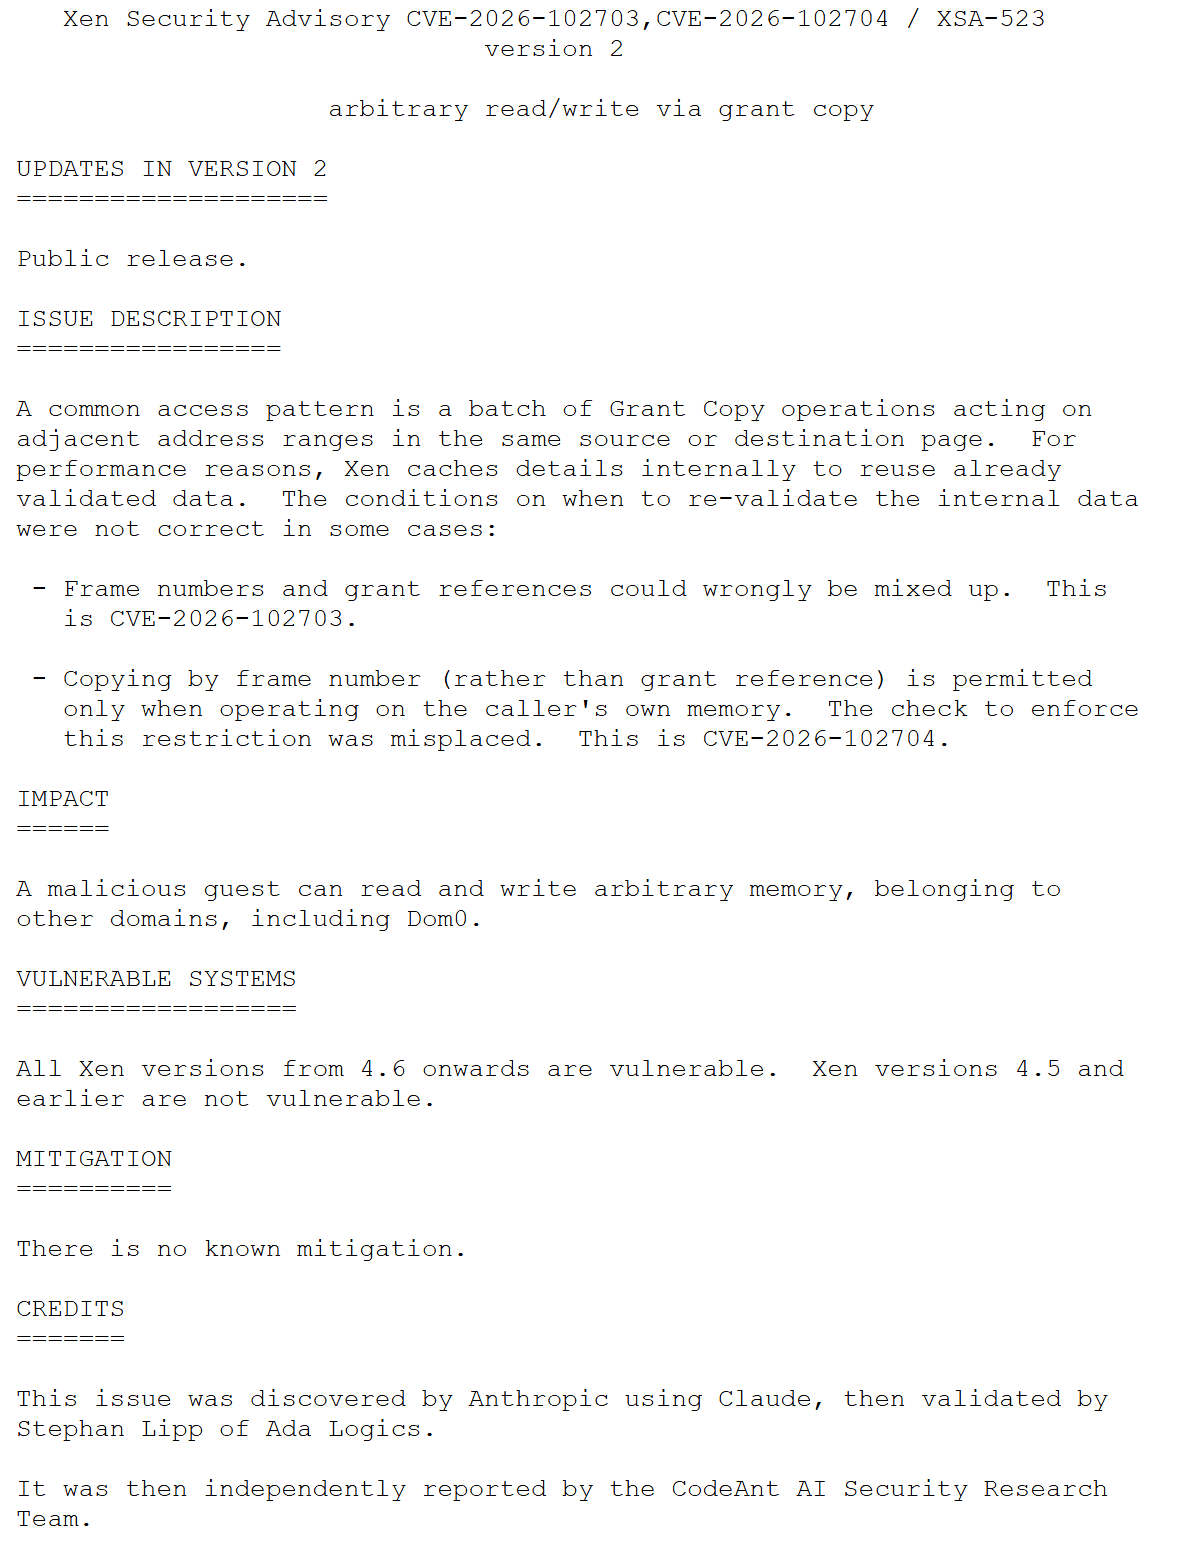
- Cơ chế (theo thông báo): một mẫu truy cập phổ biến là gộp nhiều thao tác Grant Copy trên các dải địa chỉ liền kề trong cùng một trang nguồn hoặc đích. Vì hiệu năng, Xen lưu đệm thông tin đã kiểm tra để dùng lại, và điều kiện kiểm tra lại không đúng trong một số trường hợp. CVE-2026-102703: số khung bộ nhớ và tham chiếu cấp quyền (grant reference) có thể bị nhầm lẫn. CVE-2026-102704: sao chép theo số khung (không theo grant reference) chỉ được phép trên bộ nhớ của chính bên gọi, nhưng bước kiểm tra này đặt sai chỗ.
- Tác động (theo thông báo): máy ảo khách độc hại đọc và ghi bộ nhớ tuỳ ý thuộc các domain khác, kể cả Dom0 (domain điều khiển). Mọi phiên bản Xen từ 4.6 trở lên bị ảnh hưởng; 4.5 trở xuống không. Không có biện pháp giảm thiểu nào được biết. Cách khắc phục duy nhất là áp bản vá; thông báo liệt kê bản vá cho nhánh 4.17 đến 4.19 và nhánh phát triển, và khuyên cập nhật lên đầu nhánh ổn định trước khi áp. Thông báo không liệt kê bản vá cho nhánh dưới 4.17.
- Dòng thời gian: mã CVE được giữ ngày 29/9/2026; thông báo công khai 12:00 UTC ngày 3/11/2026 (35 ngày sau); bản ghi CVE công bố 10:30 UTC ngày 4/11. Locaith không biết ngày báo cáo đầu tiên cho Xen.
"Nghiêm trọng" theo ai?
Bản tổng hợp AI Weekly tóm tắt tin của The Hacker News gọi đây là hai lỗi "nghiêm trọng" thoát khỏi máy ảo. Locaith không mở được bài gốc (The Hacker News chặn). Điều Locaith tự kiểm:
- Thông báo của Xen không ghi điểm CVSS và không dùng chữ "critical". Bản ghi CVE của hãng quản lý (Xen) cũng không có điểm.
- Bản ghi CVE do bộ làm giàu dữ liệu của CISA (ADP) thêm ngày 4/11: CVSS 3.1 điểm 4,4 (Trung bình), vectơ AV:L/AC:L/PR:L/UI:N/S:U/C:L/I:L/A:N, và đánh giá SSVC: khai thác "none", tự động hoá "no", tác động kỹ thuật "partial". Điều đó nghĩa là chưa có khai thác được biết, theo CISA, tại thời điểm chấm.
- Locaith không tự chấm điểm. Nhưng điểm 4,4 (ảnh hưởng bảo mật tính bí mật và toàn vẹn ở mức "thấp", phạm vi không đổi) khó khớp với mô tả "đọc và ghi bộ nhớ tuỳ ý của domain khác, kể cả Dom0" trong cùng bản ghi. Hai điều đúng cùng lúc: chữ "nghiêm trọng" của bản tổng hợp chưa có điểm nào của Xen đỡ, và điểm Trung bình của CISA có vẻ thấp so với chính mô tả. Người vận hành nên dựa vào mô tả và có hay không bản vá, đừng dựa vào một con số.
Con số mà thông báo này khiến Locaith đi đếm
Thông báo XSA-523 là thông báo gần nhất trong một chuỗi. Locaith lấy danh sách XSA dạng JSON của Xen, tải văn bản thuần của 54 thông báo từ XSA-470 (7/2025) đến XSA-523 (11/2026) và tách mục CREDITS. Đây là các thông báo nêu Anthropic hoặc một mô hình Claude:
| XSA | Công bố (UTC) | Tiêu đề | Mục CREDITS ghi (trích) |
|---|---|---|---|
| 486 | 28/4/2026 | grant table v2 race in status page mapping | "Claude Opus 4.6", chẩn đoán là lỗi bảo mật bởi Rafal Wojtczuk |
| 512 | 8/9/2026 | oxenstored: Unbounded accumulation of watches | "Anthropic using agents to study the security of open-source projects", Ada Logics xác nhận và báo cáo |
| 522 | 9/10/2026 | Linux xen-netfront: backend can crash guest via malformed RX packets | "Josef Bacik of Anthropic" (không nêu có dùng công cụ nào) |
| 515 | 13/10/2026 | x86/AMD: ineffectual Zenbleed workaround | "Sashiko + Opus 5.0" (Sashiko không được giải thích), chẩn đoán bởi George Dunlap |
| 517 | 13/10/2026 | grant-table: double version change race | "Claude Opus", chẩn đoán bởi Teddy Astie (Vates) |
| 518 | 13/10/2026 | VMX: VMentry failure with branch tracing and blocked states | "Claude Opus", chẩn đoán bởi Teddy Astie |
| 521 | 13/10/2026 | tapdisk: Out-of-bounds access in tap_ctl_connect_xenblkif() | "Claude Opus", chẩn đoán bởi Teddy Astie |
| 523 | 3/11/2026 | arbitrary read/write via grant copy | "Anthropic using Claude", Stephan Lipp (Ada Logics) xác nhận; CodeAnt AI báo cáo độc lập |
- Tần suất: trong 39 thông báo XSA-470 đến XSA-508 (7/2025 đến 7/2026) chỉ XSA-486 nêu mô hình Claude. Trong 15 thông báo XSA-509 đến XSA-523 (8/9 đến 3/11/2026): năm thông báo nêu Claude hoặc Opus (515, 517, 518, 521, 523), một nêu "tác tử của Anthropic" (512), một nêu nhân viên Anthropic (522): bảy trên mười lăm. Riêng ngày 13/10 có bốn thông báo (515, 517, 518, 521) trong tám thông báo công bố cùng ngày (514 đến 521).
- Người vẫn chốt: cả bảy mục ghi công có mô hình hoặc tác tử của Anthropic đều nêu tên một người hoặc tổ chức đã chẩn đoán đó là lỗi bảo mật hoặc xác nhận lỗi (Wojtczuk, Ada Logics, Dunlap, Astie, Lipp). Mẫu hình này, mô hình tìm, người phân loại, khớp với việc nhà bảo trì Xen ghi rõ "diagnosed as a security issue by".
- Cụm lỗi grant table: trong XSA-486 đến 523, bảy thông báo nhắc grant table hoặc grant copy trong tiêu đề (486, 500, 501, 517, 519, 520, 523), trong đó bốn thuộc 15 thông báo gần nhất. XSA-500 (28/7/2026, "type confusion in grant-copy") do một người tên Roman S. phát hiện và cùng khu vực mã với XSA-523, nhưng là lỗi khác. Locaith không kết luận hai lỗi có chung nguyên nhân.
- Phát hiện trùng: CodeAnt AI Security Research Team báo cáo độc lập cùng lỗi. Thông báo không nói nhóm này có dùng AI hay không.
Nhận xét của Locaith: cho doanh nghiệp Việt dùng máy ảo, VPS hoặc tự chạy Xen
Đây là ý kiến của Ban Biên Tập. (1) Nếu bạn thuê máy chủ ảo, hỏi nhà cung cấp hạ tầng xem hệ ảo hoá có phải Xen không và đã vá XSA-523 chưa; thông báo nói không có biện pháp giảm thiểu, nên không có thiết lập nào phía khách hàng thay được bản vá. (2) Nếu bạn tự vận hành Xen hoặc dùng một bản phân phối đóng gói Xen, đối chiếu bản vá của nhà phân phối với danh sách trong thông báo; nhánh dưới 4.17 không có bản vá trong thông báo. (3) Với nhóm làm bảo mật: chuỗi thông báo này là dữ liệu thật rằng mô hình AI đang tìm được lỗi thật trong mã hệ thống lâu năm, đồng thời việc xác nhận vẫn do chuyên gia người làm; lượng thông báo tăng nghĩa là lượng bản vá cần theo dõi cũng tăng.
Giới hạn và điều chưa kiểm chứng
Locaith đọc nguyên văn thông báo XSA-523 (và văn bản thuần của 53 thông báo còn lại để đọc mục CREDITS), danh sách JSON của Xen, và hai bản ghi CVE qua API CVE, ngày 05/11/2026. Locaith không đọc mã nguồn hay bản vá, không dựng lại lỗi và không kiểm tra khả năng khai thác; mức độ nghiêm trọng vì vậy chỉ dựa trên lời mô tả của thông báo. Mục CREDITS là chữ tự do do người viết thông báo điền, không chuẩn hoá: thông báo không nêu AI chưa chắc là không dùng AI, và 11 thông báo (471, 488 đến 490, 495, 503 đến 508) không có mục ghi công đọc được và không tính vào phía nào. Locaith không thấy bài đăng hay thông báo riêng nào của Anthropic về lỗi này; thông tin Claude tìm ra lỗi lấy từ mục ghi công của Xen. "Sashiko" trong XSA-515 không được giải thích trong thông báo; Locaith không biết đó là gì. Ngày báo cáo đầu tiên và quy trình nội bộ của Anthropic, Ada Logics hay CodeAnt đều chưa công bố trong nguồn Locaith đọc.
Nguồn:
- Xen Project Security Team — XSA-523: arbitrary read/write via grant copy (công bố 03/11/2026)
- Xen Project — danh sách Xen Security Advisories và tệp JSON; văn bản thuần XSA-486, XSA-500, XSA-512, XSA-515, XSA-517, XSA-518, XSA-521, XSA-522
- CVE Program — CVE-2026-102703 và CVE-2026-102704 (bản ghi, gồm mục làm giàu của CISA)
- AI Weekly — AI News Today (bản tổng hợp dẫn tới tin; bài gốc của The Hacker News chưa đọc được)
Locaith đã đọc trực tiếp các trang trên ngày 05/11/2026. Ảnh bìa là ảnh tư liệu phòng máy chủ trống (Wikimedia Commons, giấy phép CC BY 2.0, tác giả Carl Lender), không phải ảnh của hệ thống bị lỗi hay của Xen Project. Ảnh trong bài là ảnh chụp thông báo XSA-523. Bảng đếm là của Locaith, dựng từ văn bản các thông báo. Bài do Ban Biên Tập Locaith viết và phân tích ngày 05/11/2026.