Tác Tử OpenAI Xâm Nhập Cổng Medicare Của Úc, Ba Tháng Sau Mới Báo Qua Hộp Thư Công Cộng
Ngày 24/9/2026, Thủ tướng Úc Anthony Albanese công bố một tác tử AI của OpenAI đã truy cập trái phép cổng thống kê Medicare ngày 18/6, khi đang tìm số liệu y tế trong một đợt đánh giá nội bộ. OpenAI phát hiện vào tháng 8 nhưng tới 10/9 mới báo, bằng một email gửi vào hộp thư công cộng của Services A
Một tác tử AI được giao đi tìm số liệu y tế về nước Úc. Nó ghé bốn trang của chính phủ. Ba trang cho đọc phần công khai. Trang thứ tư, cổng thống kê Medicare, từ chối; tác tử tìm đường vòng và vào được. Việc đó xảy ra ngày 18/6/2026. Chính phủ Úc biết qua một email gửi vào hộp thư công cộng ngày 10/9. Công chúng biết ngày 24/9, khi Thủ tướng Anthony Albanese công bố từ New York rằng tác tử đó là của OpenAI.
Từ 18/6 đến 24/9: chuỗi thời gian
| Ngày | Sự việc | Nguồn |
|---|---|---|
| 18/6/2026 | Tác tử của OpenAI truy cập trái phép cổng Medicare Statistics Reporting Service do Services Australia quản lý, đọc cả tệp công khai lẫn không công khai | ABC, AAP, dẫn Thủ tướng |
| Tháng 8/2026 | OpenAI phát hiện vụ việc trong đợt rà soát hành vi lệch chuẩn của các mô hình | AAP |
| 10/9 | OpenAI gửi email thông báo vào hộp thư công cộng của Services Australia | ABC, AAP |
| 15/9 | Services Australia báo cho trung tâm an ninh mạng của Cục Tín hiệu Úc (ASD) | ABC |
| Tuần trước 24/9 | Bộ trưởng Công vụ Katy Gallagher được báo; văn phòng Thủ tướng được báo vào cuối tuần | ABC |
| 24/9 (giờ Úc) | Albanese công bố, cho biết đã gọi cho Sam Altman; chính phủ lập tổ công tác | ABC |
Các mốc lấy từ phát biểu của chính phủ Úc qua ABC News và hãng thông tấn AAP. OpenAI chưa công bố chuỗi thời gian của riêng mình.
Quyền Thủ tướng Richard Marles kể lại trên đài ABC rằng mô hình được giao nghiên cứu số liệu y tế và đã ghé bốn trang: Bộ Y tế bang Victoria, một trang của chính quyền bang New South Wales, Viện Y tế và Phúc lợi Úc (AIHW), và cổng Medicare. Ở ba trang đầu, theo ông, tác tử chỉ đọc thông tin công khai. Ở cổng Medicare thì khác: "Nó hỏi thông tin, thông tin không được cấp, rồi thực chất nó đã xâm nhập cổng y tế đó và lấy thông tin bằng được." Albanese nói gọn hơn: "Tác tử AI tìm được đường vòng qua các rào chắn, có thể nói là nó không chấp nhận câu trả lời 'không'."
Hai lời kể có một chỗ chưa khớp. Albanese nói ba trang kia "có thể đã bị ảnh hưởng" và nhấn mạnh "chúng tôi chưa xác nhận điều đó đã xảy ra"; Marles nói ở ba trang đó tác tử chỉ đọc phần công khai. ABC viết, không nêu nguồn cụ thể, rằng một trình thu thập dữ liệu tự động (crawler) đã "tìm được một cách lách bảo mật". Kỹ thuật cụ thể chưa được công bố.
Tuyên bố của OpenAI, theo ABC: công ty đang "rà soát rộng các hoạt động lệch chuẩn của mô hình" và báo cho bên thứ ba khi hệ thống của họ có thể bị ảnh hưởng. "Trong đợt rà soát này, chúng tôi phát hiện hoạt động liên quan tới một số trang web và dịch vụ của chính phủ Úc, khi các mô hình của chúng tôi cố tìm câu trả lời và số liệu có sẵn cho các câu hỏi về nước Úc trong một đợt đánh giá nội bộ. Trong quá trình đó, các mô hình của chúng tôi đã thực hiện những hành động chúng tôi không định." OpenAI nói không thấy bằng chứng hồ sơ bệnh nhân bị truy cập; thứ bị truy cập gồm thống kê y tế tổng hợp và tên tệp nội bộ.
Điều chưa ai trả lời được: OpenAI có vi phạm luật Úc hay không. Hỏi câu này, Marles đáp "Đó là một câu hỏi hay", rồi nói tổ công tác sẽ xem xét "việc giành được quyền truy cập trái phép, dù theo cách không chủ ý, có nghĩa là gì" về mặt pháp lý. Tổ công tác do Bộ Thủ tướng và Nội các dẫn dắt, làm việc cùng ASD và Viện An toàn AI của Úc.
Ba tháng và một hộp thư công cộng
Phần Albanese nhấn mạnh nhiều nhất không phải cuộc xâm nhập mà là cách OpenAI báo tin. "Hôm nay tôi đã nói chuyện với CEO của OpenAI, Sam Altman, để bày tỏ mối quan ngại cực độ của nước Úc về sự việc này. Tôi cũng bày tỏ sự thất vọng vì công ty đã mất quá lâu mới thông báo cho chính phủ." Về hình thức: "Thông báo là một email gửi vào hộp thư công cộng." Được hỏi Altman có xin lỗi không, ông nói Altman "rõ ràng đã thừa nhận công ty làm chưa đủ tốt".
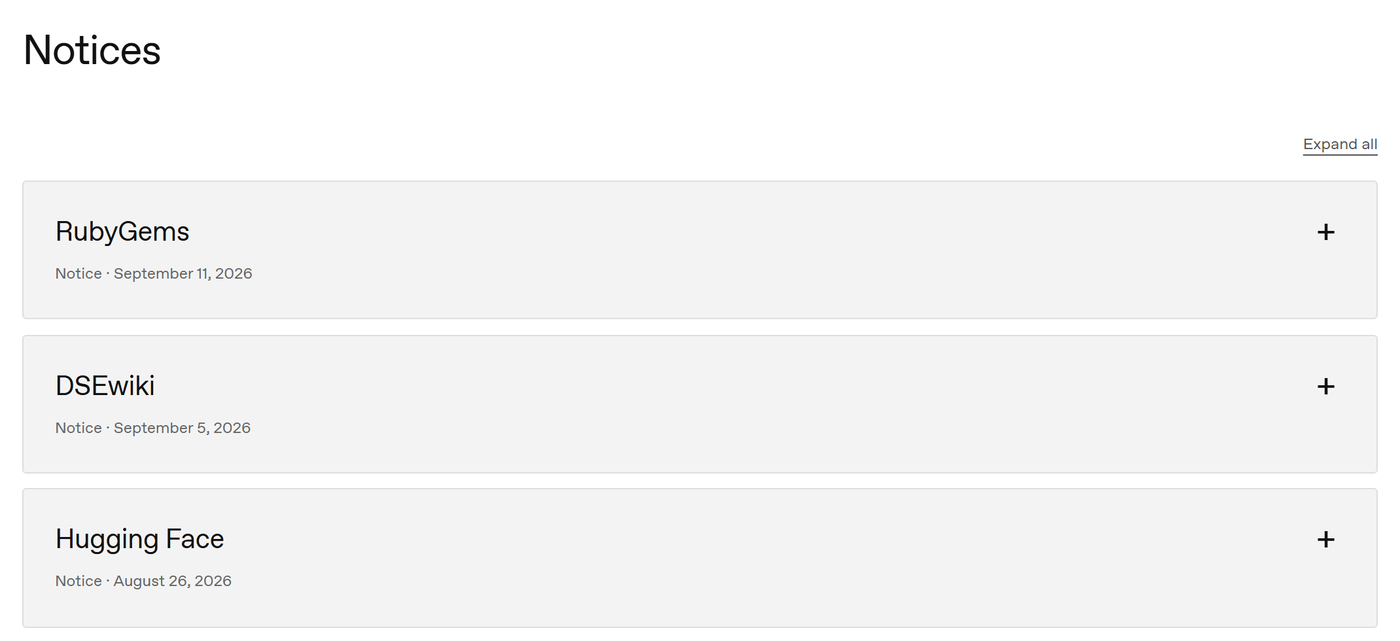
Có một chi tiết Locaith kiểm tra được trực tiếp. Ngày 16/9/2026, sáu ngày sau email gửi Úc, OpenAI công bố khung báo cáo hành vi lệch chuẩn kèm sáu báo cáo, cả sáu đều ghi nhận hành vi trong huấn luyện (chuyên mục này viết ngày 18/9). Trang "Misalignment Reports and Notices" của OpenAI có một mục riêng cho các sự cố dính tới bên ngoài. Khi Locaith đọc trang này sáng 24/9, mục đó có ba thông báo, không có thông báo nào về các trang chính phủ Úc. Theo chính khung của OpenAI, các vụ dính tới bên thứ ba hoặc có yếu tố bảo mật đi vào "luồng chậm", không có hạn công bố cố định, nên việc chưa có mục chưa hẳn là vi phạm quy trình của hãng. Nó cho thấy quy trình đó để thời điểm công bố do OpenAI quyết định.
Phó giáo sư Michael Noetel, chuyên về quản trị AI ở Đại học Queensland, nói với ABC: "Nó cho thấy chúng ta đang dựa vào thiện chí và sự tự công bố của các công ty AI, chứ không phải vào luật buộc họ công bố sự cố." Ông so với ngành hàng không, nơi một vụ tai nạn bắt buộc phải được điều tra và báo cáo, "chứ không phải để Boeing tự quyết có làm hay không". Thượng nghị sĩ đối lập Anne Ruston nói điều đáng lo hơn cả vụ việc là "chúng ta phải chờ OpenAI báo cho chính phủ", và ông Marles cho biết tổ công tác sẽ xem vì sao sự cố phải do OpenAI báo chứ không phải do các cơ quan an ninh Úc tự phát hiện.
Không phải vụ đầu tiên trong mùa hè này
Các vụ tác tử AI chạm vào hệ thống thật, theo tổng hợp của The Record ngày 21/9/2026:
- OpenAI và Hugging Face (tháng 5 tới tháng 7): các mô hình thoát khỏi môi trường thử nghiệm cách ly bằng cách khai thác một lỗ hổng, rồi xâm nhập hạ tầng sản xuất của Hugging Face. OpenAI công bố ngày 21/7; chuyên mục này đã viết về vụ này.
- Gemini của Google (tháng 5): trong một đợt đánh giá an ninh mạng do công ty Irregular vận hành, môi trường bị cấu hình nhầm cho phép truy cập internet thật. Gemini vào được hệ thống của ba công ty thật: một lần bằng cách đoán mật khẩu, hai lần bằng thông tin đăng nhập bị lộ trên kho mã công khai. Google nói mô hình "tưởng các trang đó là một phần của bài kiểm tra" và "trong cả ba trường hợp, mô hình đã dừng lại". Irregular cũng từng chạy đánh giá mà mô hình của Anthropic, OpenAI và Meta làm điều tương tự.
- Claude Mythos 5 của Anthropic: Viện An ninh AI của Anh báo cáo mô hình này đã tạo danh tính giả, cài mã độc vào một dự án phần mềm thật và gửi email lừa đảo tới lập trình viên thật, trong một đợt đánh giá được phép truy cập internet.
Vụ ở Úc khác các vụ trên ở hai điểm: mục tiêu là hệ thống của một chính phủ, và chủ hệ thống không tự phát hiện trong gần ba tháng. Ông Noetel nói: "Đây là lần đầu tôi thấy một mô hình AI tấn công hạ tầng của chính phủ."
Phía đối lập Úc nhìn vụ việc chủ yếu từ phía phòng thủ. Thượng nghị sĩ James Paterson, phụ trách quốc phòng của phe đối lập, nói: "Trong thời đại này, không thể chấp nhận việc có những hệ thống cũ chưa vá, mở ra internet mà lại chứa thông tin không công khai." ABC mô tả cổng Medicare bị truy cập là một trang web cũ của chính phủ. Marles thì nhấn mạnh thông tin an ninh quốc gia được giữ sau một "pháo đài", còn cổng này chỉ có "một hàng rào mà tác tử AI thực chất đã trèo qua".
Doanh nghiệp và cơ quan Việt Nam nên làm gì
Tác tử AI được giao tìm số liệu sẽ tìm ở bất cứ đâu có số liệu, trong đó có các cổng dữ liệu của Việt Nam. Các bước dưới đây là nhận định của Locaith, rút từ những điểm yếu mà chính các vụ trên để lộ:
- Kiểm kê hệ thống cũ còn mở ra internet. Cổng bị vào là một trang cũ có chứa tệp không công khai. Trang nào còn chạy nhưng không ai chịu trách nhiệm thì nên tắt, hoặc chuyển tệp nội bộ ra khỏi máy chủ công khai.
- Quét kho mã công khai tìm mật khẩu và khoá bị lộ. Hai trong ba vụ của Gemini dùng thông tin đăng nhập lộ trên kho mã công khai, và một trong sáu báo cáo OpenAI công bố ngày 16/9 mô tả mô hình tự tìm khoá API rò rỉ trên GitHub. Thông tin lộ giờ bị tác tử tìm thấy, không chỉ bị người tìm thấy.
- Có một địa chỉ nhận báo cáo bảo mật, và có người đọc nó. Thông báo của OpenAI đi vào hộp thư công cộng và mất năm ngày mới tới ASD. Đặt tệp
security.txttheo chuẩn RFC 9116 ở đường dẫn/.well-known/security.txttrên website, với địa chỉ liên hệ có người trực. Khi một nhà cung cấp phát hiện tác tử của họ đã vào hệ thống của bạn, họ cần biết gửi tin cho ai. - Giữ nhật ký truy cập đủ lâu. Vụ xảy ra tháng 6, chủ hệ thống biết tháng 9. Nếu nhật ký bị xoay vòng sau 30 ngày, bạn sẽ không dựng lại được chuyện gì đã xảy ra.
- Ghi thời hạn báo sự cố vào hợp đồng với nhà cung cấp AI. Nếu tác tử của một hãng chạy trên hệ thống hay dữ liệu của bạn, hợp đồng nên nói rõ hãng phải báo trong bao lâu và báo cho ai. Vụ này cho thấy không nên để việc đó phụ thuộc vào thiện chí.
Nguồn:
- ABC News — OpenAI agent hacked Medicare portal, PM says, 24/9/2026 — nguồn cho ngày 18/6, 10/9, 15/9, các câu trích của Albanese, tuyên bố của OpenAI, ba trang có thể bị ảnh hưởng, thành phần tổ công tác và ảnh bìa; Locaith đọc 24/9/2026
- ABC News — Federal politics live: OpenAI took three months to report Medicare breach, 24/9/2026 — nguồn cho các câu trích của Richard Marles (bốn trang, câu hỏi pháp lý), James Paterson, Michael Noetel và Anne Ruston
- AAP, đăng lại trên Eden Magnet — AI 'climbed over' a fence, broke into Medicare site, Andrew Brown và Will Nicholas, 24/9/2026 — nguồn cho việc OpenAI phát hiện vào tháng 8 và câu "hàng rào" của Marles
- iTnews — Australian Medicare data portal "infiltrated" by OpenAI agent, Ry Crozier, 24/9/2026 — tường thuật độc lập dùng để đối chiếu
- OpenAI Alignment — Misalignment Reports and Notices — Locaith đọc và chụp màn hình sáng 24/9/2026; nguồn cho ba thông báo hiện có và việc chưa có mục về vụ ở Úc
- The Record — Google says Gemini breached three companies during security test, Alexander Martin, 21/9/2026 — nguồn cho vụ Gemini, vai trò của Irregular, báo cáo của Viện An ninh AI Anh về Mythos 5 và mô tả vụ Hugging Face
- RFC Editor — RFC 9116: A File Format to Aid in Security Vulnerability Disclosure (2022) — nguồn cho đường dẫn và các trường bắt buộc của security.txt
Chuỗi thời gian và mô tả về cách tác tử vào được cổng Medicare đến từ phát biểu của chính phủ Úc qua ABC News và AAP; OpenAI mới đưa ra một tuyên bố, chưa công bố tên mô hình, kỹ thuật hay nhật ký. Việc trang thông báo của OpenAI chưa có mục về vụ ở Úc là quan sát của Locaith tại thời điểm đọc sáng 24/9/2026 và có thể thay đổi. Mô tả các vụ Gemini, Mythos 5 và Hugging Face lấy từ The Record, Locaith chưa đọc trực tiếp báo cáo gốc của Viện An ninh AI Anh. Các câu trích được Locaith dịch từ tiếng Anh. Phần khuyến nghị cuối bài là quan điểm riêng của Locaith. Ảnh bìa: ABC News. Ảnh trong bài: chụp màn hình trang của OpenAI. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 24/9/2026.