OSS Scanner: Anthropic Gửi Báo Cáo Lỗ Hổng Không Qua Người Duyệt, Tự Kiểm 97 Báo Cáo Sai 1
Ngày 8/10/2026 Anthropic ra mắt Cyber Mission gồm Chương trình Bảo vệ Hạ tầng Trọng yếu với 11 đối tác sáng lập và OSS Scanner, dịch vụ quét miễn phí cho mã nguồn mở với báo cáo hoàn toàn do mô hình tạo, không qua người duyệt. Anthropic tự kiểm 97 báo cáo critical và high: 85 đạt chuẩn, 11 thật nhưn
Ngày 8/10/2026 Anthropic ra mắt Anthropic Cyber Mission với hai nhánh: Chương trình Bảo vệ Hạ tầng Trọng yếu (CIDP) dành cho nhà cung cấp an ninh công nghiệp, và OSS Scanner, dịch vụ quét lỗ hổng miễn phí cho dự án mã nguồn mở. Điểm đáng đọc nằm ở OSS Scanner: báo cáo hoàn toàn do mô hình tạo, không có người duyệt, gửi thẳng cho người duy trì, khoảng một tuần sau khi Google đóng băng thưởng lỗi mã nguồn mở (từ 1/10) vì báo cáo tự động. Anthropic tự kiểm 97 báo cáo mức critical và high: 85 đạt chuẩn, 11 thật nhưng trùng, 1 sai. Locaith đối chiếu số đó với bảng CVD của chính Anthropic, rồi đo kho đăng ký trên GitHub: 39 PR trong 5,3 giờ đầu, 0 PR được merge.
Anthropic công bố gì
Bài công bố ngày 8/10/2026 mô tả Cyber Mission là "cam kết dài hạn" hỗ trợ người phòng thủ bằng công cụ, nghiên cứu và nguồn lực, bắt đầu ở hai mảng. Anthropic nhận thẳng rằng Project Glasswing tìm ra nhiều lỗ hổng nhưng "chưa đủ giảm rủi ro mạng": tìm lỗ hổng nay dễ, còn kiểm chứng, xếp ưu tiên và vá vẫn khó, và có trường hợp từ lúc tìm thấy đến lúc vá mất nhiều tháng. Đầu tuần này Glasswing đã được gộp vào Cyber Verification Program mở rộng.
- CIDP (hạ tầng trọng yếu): mang mô hình Claude tiên phong, kỹ sư tại chỗ và nghiên cứu mối đe doạ tới các nhà cung cấp mà người vận hành lưới điện, nhà máy nước, giao thông, nhà máy tin cậy, tập trung vào công nghệ vận hành (OT) vốn khó vá vì không thể tắt máy. Đối tác sáng lập có 11 tổ chức: Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC và Rockwell Automation. Anthropic nói bắt đầu với "một nhóm nhỏ" nhà cung cấp để học cách làm nào hiệu quả, một số đối tác đang dùng Claude để sửa lỗ hổng; từ tháng 6, chương trình phòng thủ cho chính quyền bang và địa phương Mỹ đã cung cấp mô hình cho hơn một nửa số bang. Giá, tiêu chí chọn, số kỹ sư, tiến độ và kết quả: chưa công bố.
- OSS Scanner (mã nguồn mở): dự án ghi danh sẽ nhận báo cáo từ các mô hình mạnh nhất của Anthropic (gồm Claude Mythos), miễn phí. Chi phí được che bởi Quỹ Defender Advantage (0xDAF) Anthropic lập hồi tháng 8; bài còn nêu Anthropic đã tài trợ Python Software Foundation, Alpha-Omega và OpenSSF (Linux Foundation), Apache Software Foundation, cùng Akrites và Gold Eagle (tổ chức gom và điều phối báo cáo lỗ hổng). Số tiền: chưa công bố trong bài.
- Dự báo của Anthropic: "trong hai năm, AI sẽ nghiêng về phía phòng thủ", nhưng trước mắt "có thể không đúng", vì chi phí khai thác lỗ hổng đã giảm còn việc kiểm chứng, công bố và vá vẫn chậm và phụ thuộc con người; với OT, có trường hợp hiếm phải chờ hàng thập kỷ mới vá được.
OSS Scanner hoạt động thế nào
- Ghi danh bằng PR. Người duy trì cốt lõi mở PR vào kho
anthropics/oss-scanner, thêm tệpprojects/<tên>/project.yamlgồm địa chỉ kho mã, email liên hệ chính và Dockerfile cài sẵn mọi phụ thuộc để tác tử quét hoàn toàn ngoại tuyến. Tuỳ chọn: tệpthreat_model.md(mô hình đe doạ, thang mức độ riêng, cách ghi báo cáo, kiểu bản vá), khoá PGP, email đồng nhận. Anthropic xác minh thủ công người nộp là người duy trì cốt lõi. - Tiêu chí giống OSS-Fuzz: dự án "established" có "critical impact on infrastructure and user security", xét theo mức tiếp xúc với tấn công từ xa (như thư viện xử lý dữ liệu không tin cậy) và số người dùng hoặc dự án khác phụ thuộc. Anthropic nói rõ dịch vụ làm cho dự án "đã theo kịp các báo cáo critical/high đã kiểm chứng", vì nhiều dự án đang quá tải.
- Báo cáo: gửi qua email ngay sau mỗi lần quét, mỗi báo cáo có mã tái hiện độc lập, giải thích, truy vết (bisection) tới lúc lỗi xuất hiện nếu làm được, và bản vá ứng viên nếu có. Quy trình có tác tử kiểm lại lỗi, đề xuất bản vá, phân tích gốc rễ. Mô hình chạy trong hộp cát đã tắt hoàn toàn Internet; báo cáo lưu ở một dự án đám mây khoá chặt chỉ nhân viên an ninh Anthropic cần thiết truy cập. Không có người duyệt trước khi gửi, nên Anthropic cảnh báo báo cáo có thể sai hoặc ghi mức độ sai.
- Không đồng hồ 90 ngày với phát hiện chưa kiểm. Anthropic không áp thời hạn công bố phối hợp 90 ngày lên các phát hiện chưa được xác nhận, vì hãng nói không thoải mái khi ép người duy trì đọc kỹ từng phát hiện mà chính mình chưa kiểm. Nếu sau đó một phát hiện được người của Anthropic kiểm chứng qua quy trình CVD, thời hạn 90 ngày tính từ lúc người duy trì được báo là đã kiểm chứng. Về sau có thể áp thời hạn cho một số báo cáo mức cao, có báo trước và cho quyền rút.
- Rút lui: thêm
disabled: trueđể tạm dừng hoặc xoá thư mục dự án bằng PR; sau đó chỉ nhận báo cáo theo quy trình CVD thường. Ghi công là tuỳ chọn: nếu vá lỗi do máy quét tìm, Anthropic xin một dòng trong commit có mã báo cáo dạng ANT-2026-XXXXXXXX. Hộp thư câu hỏi do người đọc.
Số liệu Anthropic đưa ra, và ai là người kiểm
| Con số | Giá trị | Ai kiểm / nguồn |
|---|---|---|
| Ứng viên lỗ hổng tìm được trong sáu tháng | hơn 29.000 | Anthropic tự công bố |
| Đã được người duyệt thủ công | khoảng 6.000 | Anthropic: "bị nghẽn ở năng lực con người" |
| Báo cáo đã gửi thẳng cho người duy trì khi họ xin "gửi hết", kể cả chưa xác nhận | gần 5.000 | Anthropic tự công bố (bảng CVD ngày 2/10 ghi 4.824) |
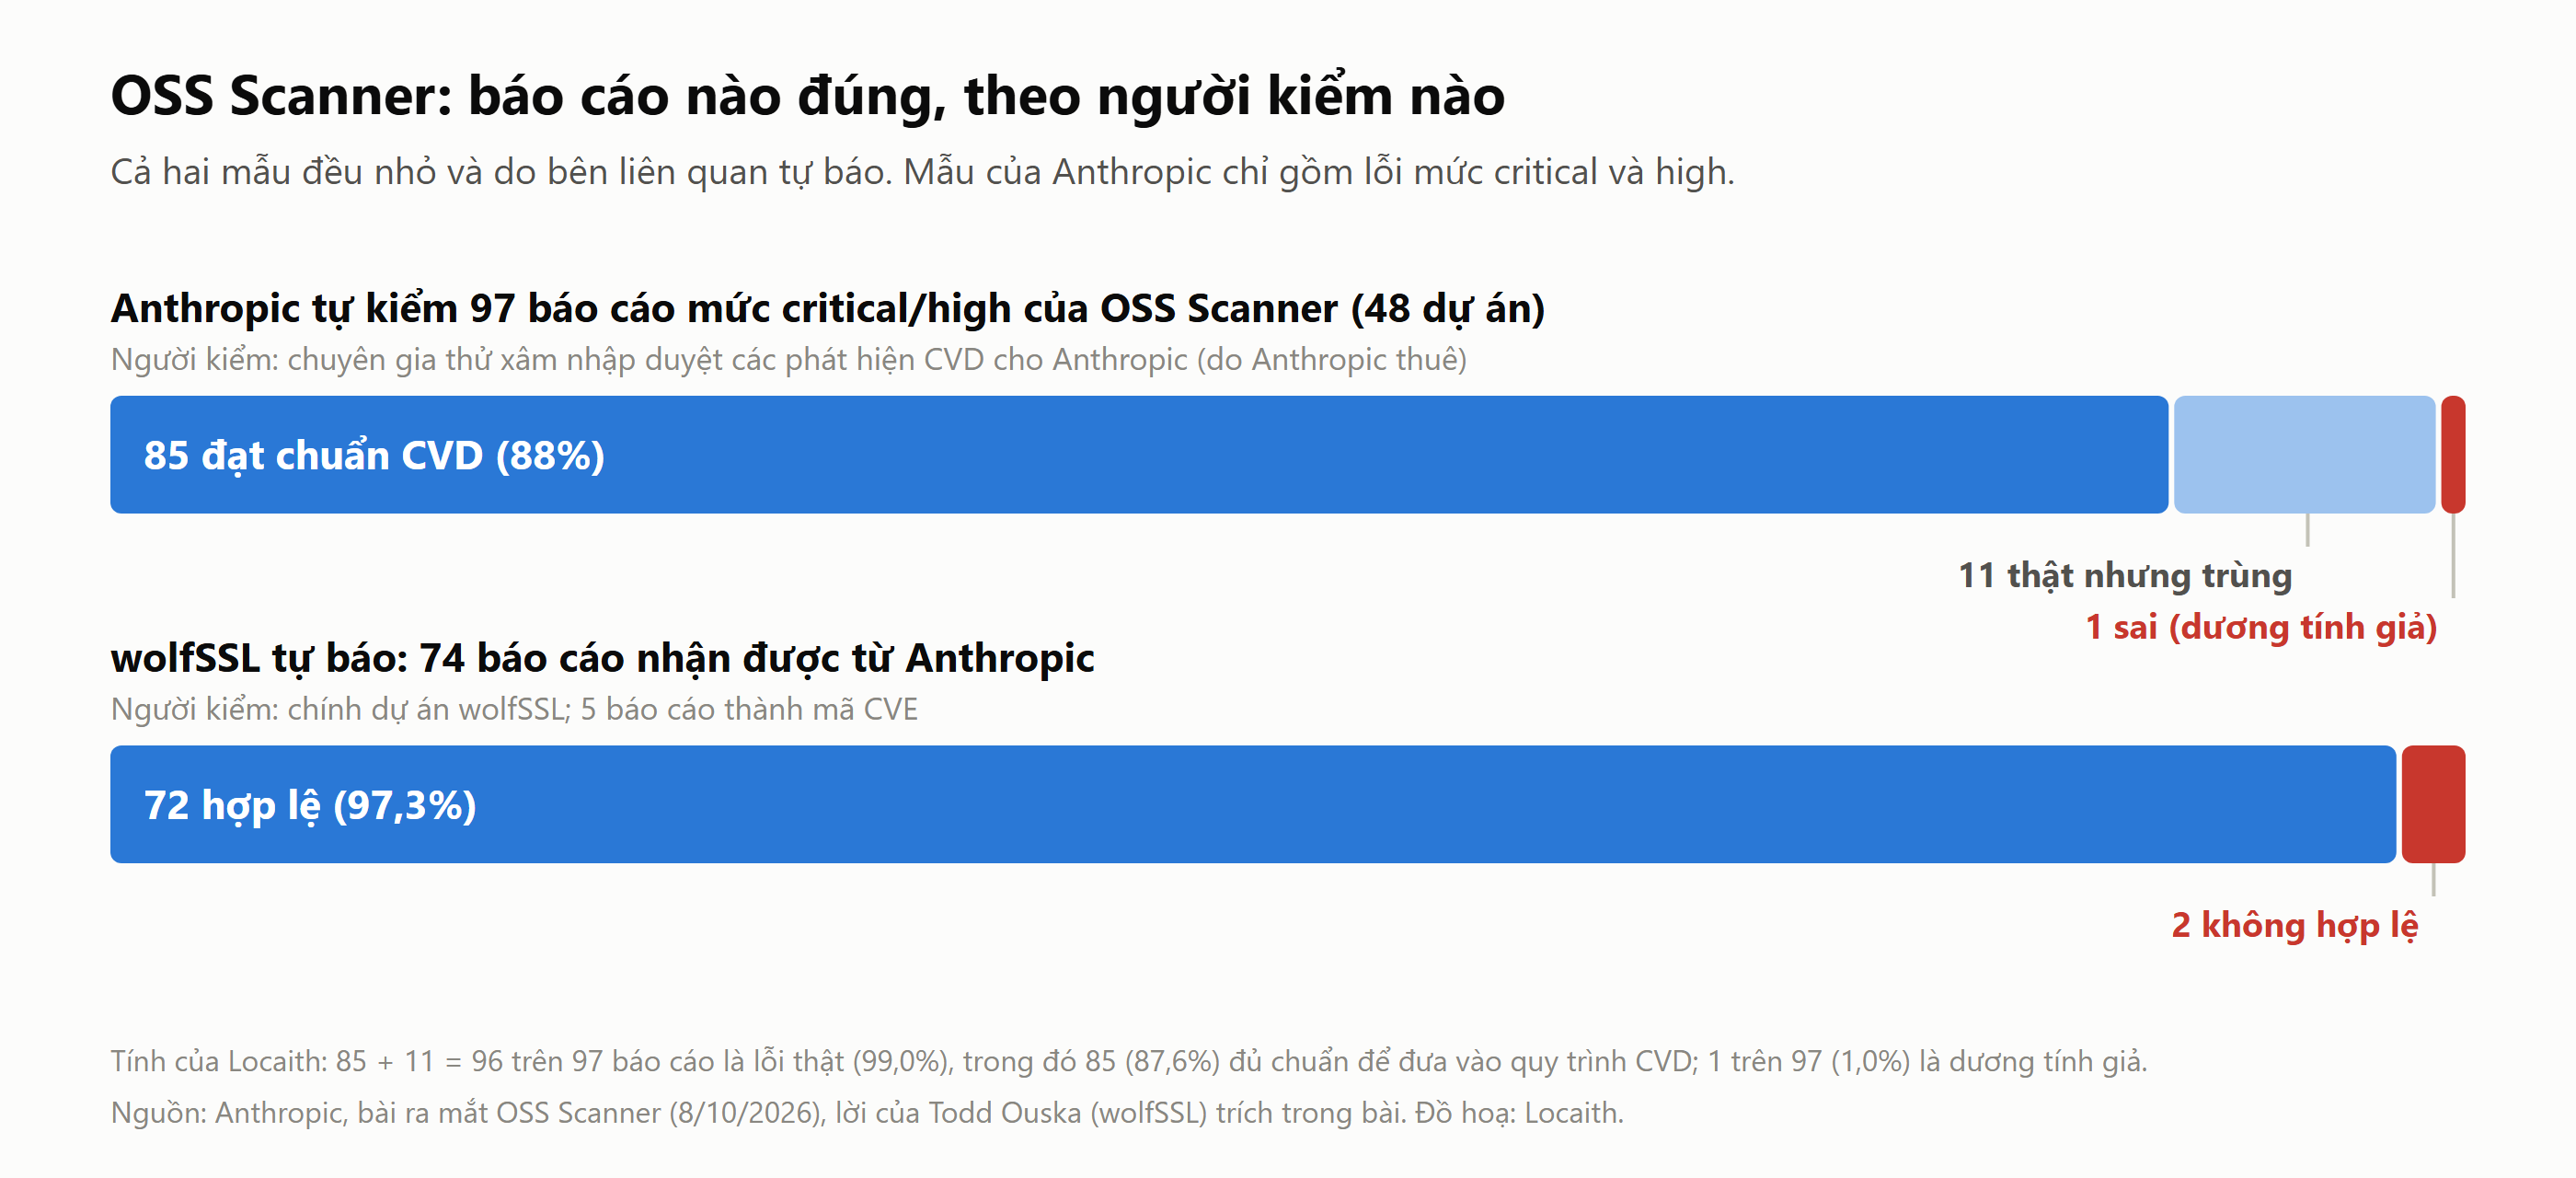
| Mẫu kiểm OSS Scanner: báo cáo critical và high | 97 báo cáo, 48 dự án | chuyên gia thử xâm nhập duyệt phát hiện CVD cho Anthropic |
| trong đó đạt chuẩn quy trình CVD | 85 (88%) | như trên |
| trong đó thật nhưng trùng lỗi đã biết hoặc trùng phát hiện khác trong lần quét | 11 | như trên |
| trong đó sai (dương tính giả) | 1 | như trên |
| Kỳ vọng tỉ lệ dương tính thật của máy quét | trên 90% | Anthropic "kỳ vọng"; chưa có bên thứ ba đo |
| wolfSSL: báo cáo nhận được | 74, trong đó 2 không hợp lệ, 5 thành CVE | người duy trì wolfSSL tự báo, Anthropic trích |
Locaith đọc các con số này như sau:
- "Đúng" ở đây gồm cả báo cáo trùng. 85 cộng 11 là 96 trên 97 (99,0%) là lỗi thật; 85 trên 97 (87,6%) là mới và đủ chuẩn CVD. Với người duy trì, 12 trên 97 (12,4%) không đem thông tin mới: 11 trùng, 1 sai. Trang CVD của Anthropic định nghĩa tỉ lệ "true positive" là lỗi được xác nhận hợp lệ, "kể cả lỗi thật mà sau này phát hiện đã được báo trước" và lỗi "won't fix". Kỳ vọng "trên 90%" khớp với cách đếm rộng này (99,0%), không khớp với cách đếm hẹp (87,6%).
- Mẫu nhỏ, chỉ nặng, do bên liên quan chọn và kiểm. Bài ra mắt nói đợt thử đầu có "hàng trăm báo cáo", mẫu kiểm là 97 báo cáo critical và high, và không nói cách chọn mẫu. Trang CVD cho biết khâu duyệt do sáu công ty an ninh bên ngoài Anthropic thuê làm; bài ra mắt không nói rõ 97 báo cáo này có phải do họ kiểm hay không. Độ đúng ở mức medium và low: chưa công bố.
- Lời khen của người duy trì do Anthropic chọn trích: PostgreSQL ("nhiều báo cáo kèm bản vá dùng gần như nguyên"), OpenSSL Corporation ("tốt bằng, đôi khi hơn" báo cáo từ người), wolfSSL (74 báo cáo, "hợp lệ trừ hai", 5 thành CVE), HotCRP. Chính Anthropic cũng ghi: một số người duy trì nói mức độ nghiêm trọng có thể bị thổi phồng, hoặc máy quét hiểu sai mô hình đe doạ của dự án.
Mức nghiêm trọng: chỗ báo cáo chưa qua người duyệt dễ lệch nhất
Vì OSS Scanner bỏ khâu người duyệt, nhãn mức độ người duy trì nhận là nhãn do mô hình chấm (theo thang của dự án nếu dự án nộp threat_model.md). Trang CVD của Anthropic (số tính đến 2/10/2026) có ma trận so sánh mức Claude tự chấm ban đầu với mức do công ty an ninh bên ngoài chấm, cho 1.337 phát hiện đã qua triage. Locaith tính tỉ lệ theo hàng:
| Claude chấm | Số phát hiện | Bên ngoài: critical | high | medium | low |
|---|---|---|---|---|---|
| critical | 259 | 116 (44,8%) | 121 (46,7%) | 7 (2,7%) | 15 (5,8%) |
| high | 877 | 14 (1,6%) | 828 (94,4%) | 23 (2,6%) | 12 (1,4%) |
| medium | 177 | 2 (1,1%) | 25 (14,1%) | 148 (83,6%) | 2 (1,1%) |
| low | 24 | 3 (12,5%) | 0 | 3 (12,5%) | 18 (75,0%) |
- Khi Claude chấm "critical", bên ngoài đồng ý chưa đến một nửa (44,8%). 121 trường hợp bị hạ xuống high và 22 xuống medium hoặc low. Khi Claude chấm "high", đồng ý 94,4%. Tổng khớp chính xác 83,0% và trong phạm vi một bậc 97,1% (con số Anthropic công bố); Anthropic giải thích người duy trì áp quy tắc mức độ riêng của dự án mà Claude không có lúc chạy.
- Giới hạn: ma trận thuộc quy trình CVD có người kiểm, không phải đo trực tiếp OSS Scanner. Locaith dùng nó làm chỉ báo: nếu máy quét chấm giống Claude trong quy trình CVD, một báo cáo "critical" chưa qua người duyệt có nhiều hơn một nửa khả năng được hạ bậc. Anthropic chưa công bố ma trận riêng cho OSS Scanner.
Với các chương trình thưởng lỗi đang đóng cửa
Locaith đã đưa ngày 5/10 việc Google đóng băng thưởng lỗi mã nguồn mở từ 1/10 vì báo cáo tự động "phần lớn không hợp lệ", và curl bỏ thưởng lỗi từ 31/1 khi tỉ lệ xác nhận rơi từ trên 15% xuống dưới 5%. Hai nhóm báo cáo không cùng quần thể: đó là báo cáo từ cộng đồng nộp để lấy tiền thưởng, còn ở đây là một bên gửi duy nhất với quy trình thống nhất, kèm mã tái hiện, truy vết và bản vá. Tỉ lệ đúng cao (99,0% theo cách đếm rộng của Anthropic) có thể đúng mà vẫn không giải quyết bài toán thời gian đọc: Anthropic có hơn 29.000 ứng viên và chỉ duyệt được khoảng 6.000, còn gần 5.000 báo cáo chưa qua duyệt đã được gửi. OSS Scanner chuyển phần chưa duyệt thành đường gửi mặc định cho ai chọn nhận, và dựa vào lựa chọn tự nguyện cùng tiêu chí "đã theo kịp" để người nhận không bị nhấn chìm.
Kho đăng ký GitHub trong những giờ đầu
Locaith đo kho anthropics/oss-scanner qua API GitHub lúc 01:07 UTC (08:07 giờ Việt Nam) ngày 9/10/2026. Kho được tạo lúc 17:25 UTC ngày 8/10 và có 56 sao; PR đầu tiên mở lúc 19:52 UTC, tức 5,3 giờ trước thời điểm đo.
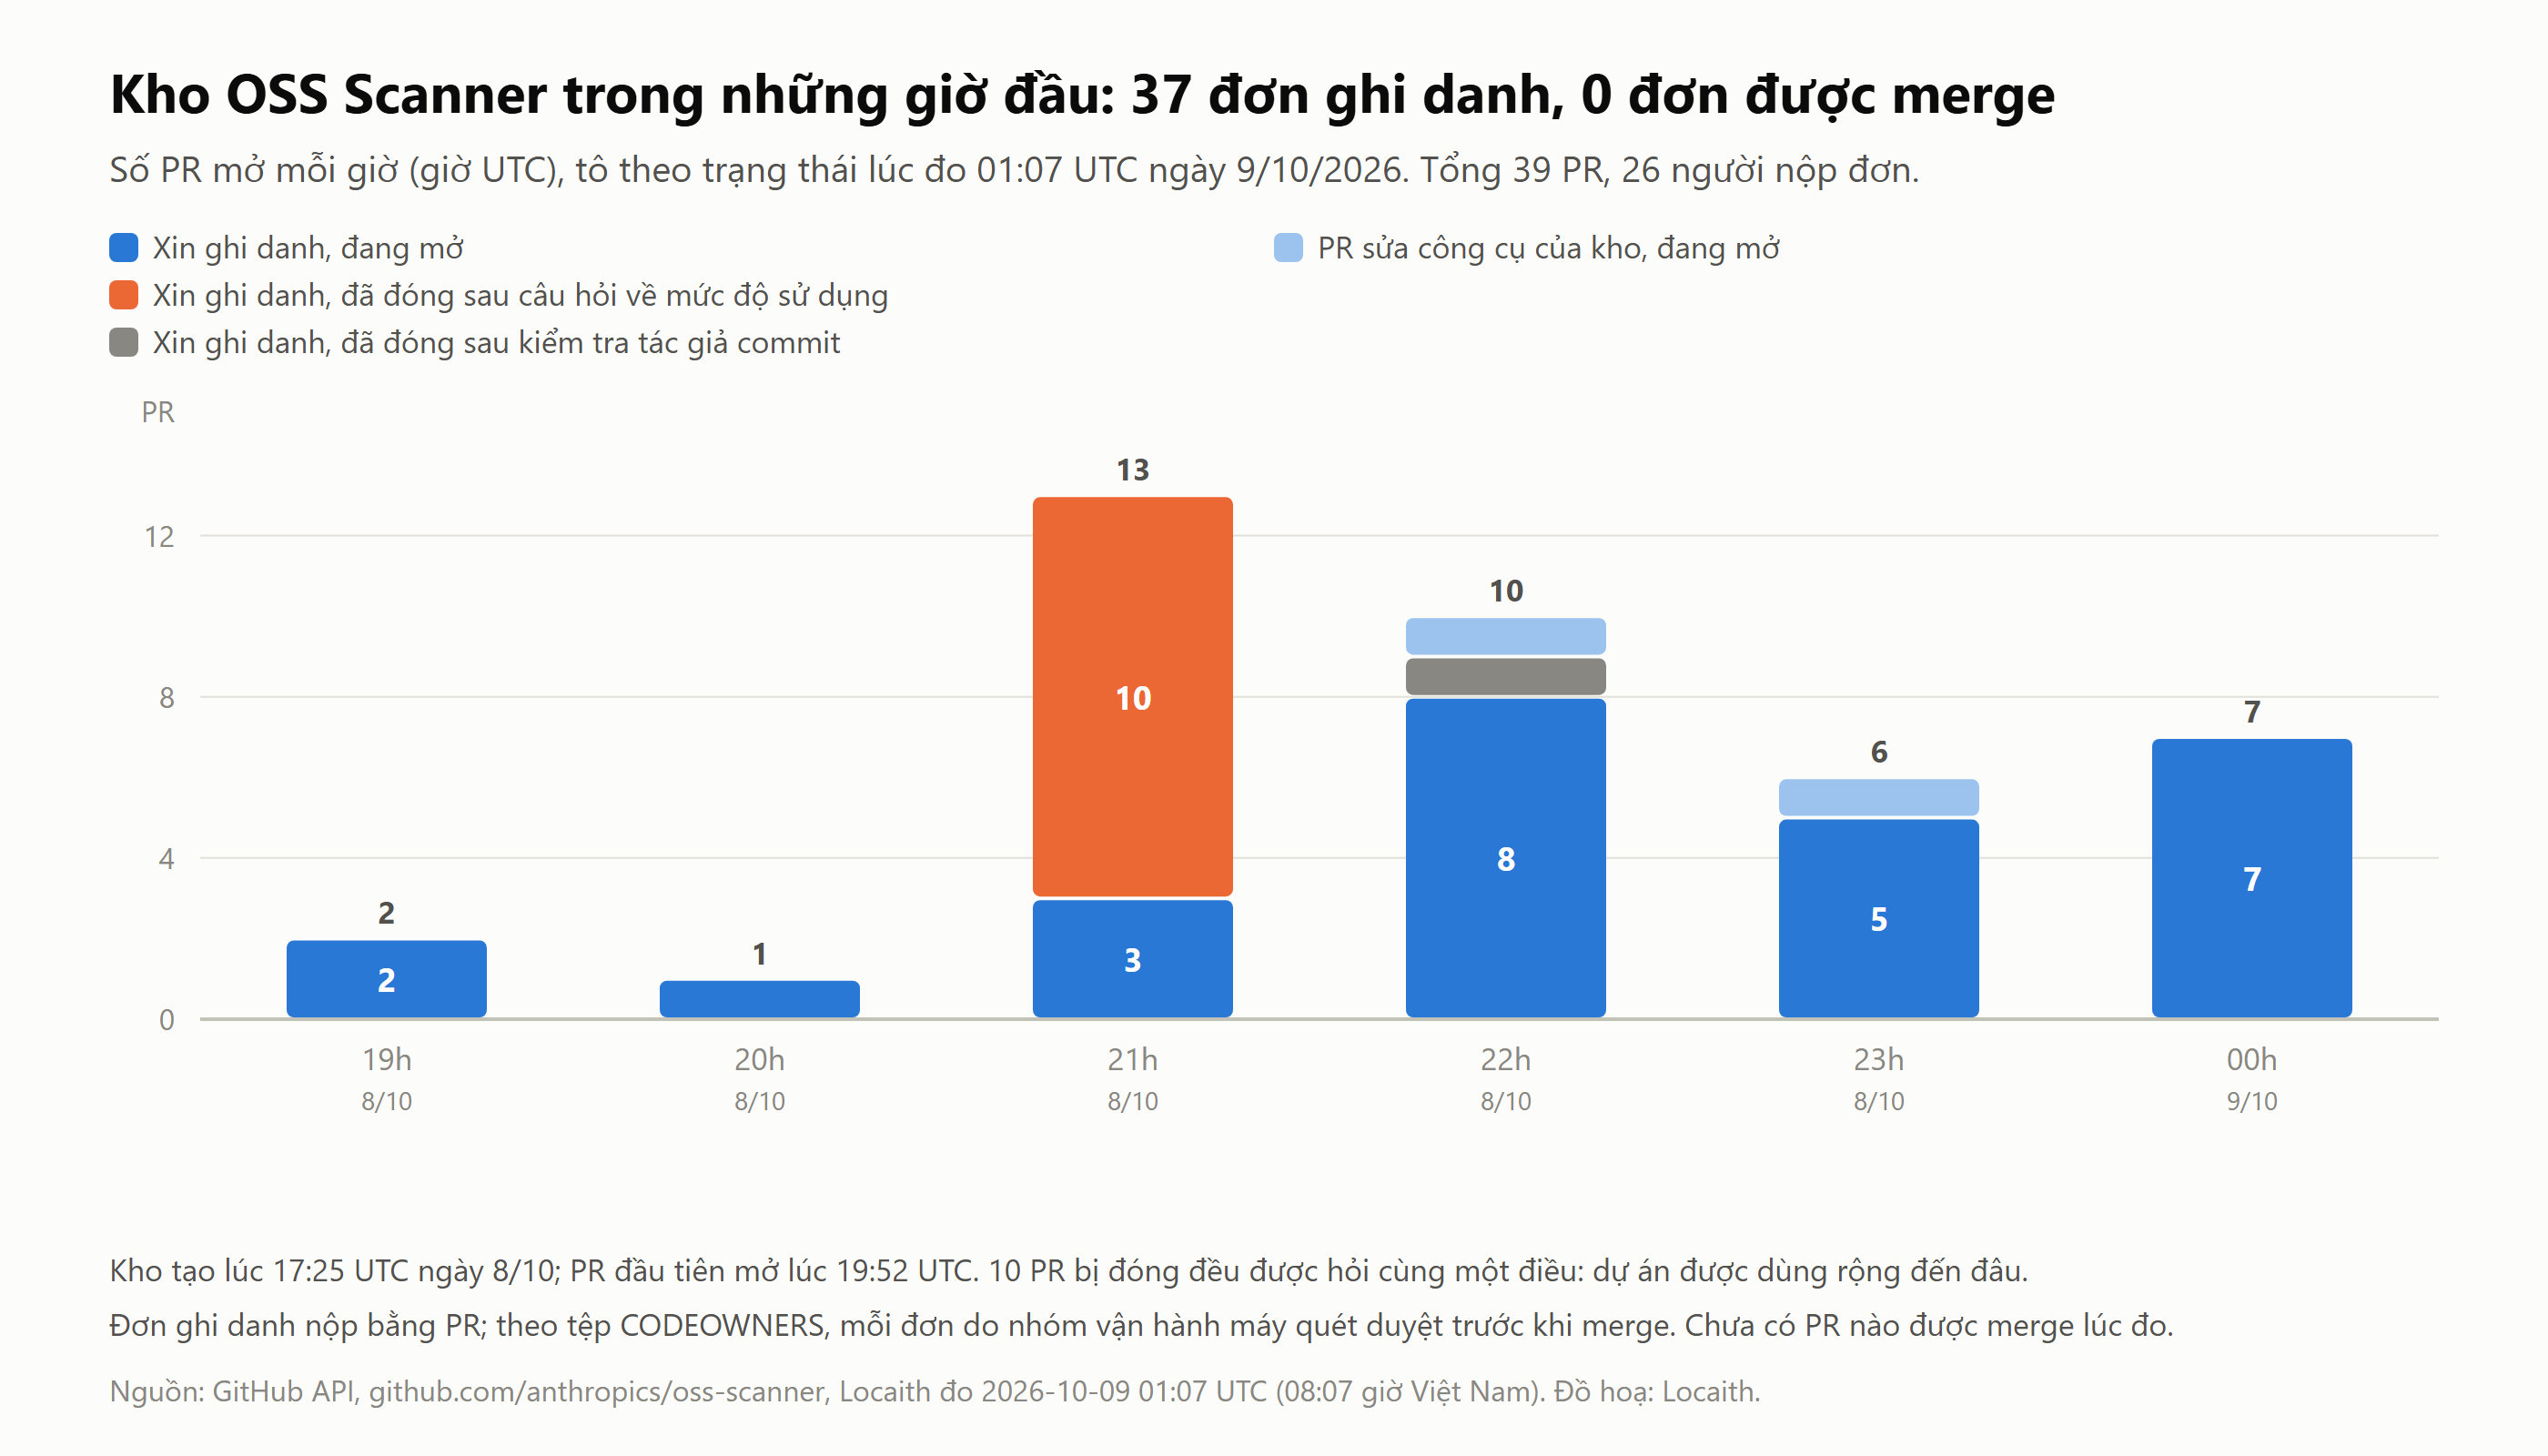
- 39 PR, trong đó 37 đơn ghi danh do 26 người nộp; 0 PR được merge. Còn mở 28, đã đóng 11. Theo tệp CODEOWNERS của kho, mọi đơn ghi danh do nhóm vận hành máy quét duyệt trước khi merge. Vậy theo kho này, chưa dự án nào được nhận vào tại thời điểm đo; Locaith không thấy email hay lần quét nào nên không biết dự án nào đã nhận báo cáo.
- 10 PR bị đóng đều được hỏi cùng một điều: dự án được dùng rộng đến đâu, kèm trích tiêu chí OSS-Fuzz. Đó là đơn của 2 người nộp (6 và 4 đơn). Tiêu chí "critical impact" được áp ngay từ giờ đầu. Thêm 1 PR bị bot của kho chặn vì người mở PR không phải tác giả của commit nào (tác giả commit hiển thị là Claude).
- Tên PR gồm: zmap/zmap, go-jose, ethercalc, voku/anti-xss, pdf_oxide và nhiều dự án khác. Locaith chưa kiểm người nộp có phải người duy trì cốt lõi hay không.
- Chỗ ngược nhau: báo cáo không qua người duyệt, nhưng cửa vào thì có người duyệt từng đơn. Anthropic đặt người ở khâu chọn ai được nhận, chứ không ở khâu xem từng báo cáo.
Doanh nghiệp Việt Nam nên làm gì
- Có dự án mã nguồn mở: chỉ ghi danh nếu có người đọc kịp các báo cáo critical và high; chuẩn bị Dockerfile dựng được ngoại tuyến và
threat_model.mdghi rõ thang mức độ (đó là chỗ giảm nguy cơ bị chấm lệch); nhớ bậtdisabled: truekhi quá tải. - Dùng nhiều thư viện mã nguồn mở: chờ nhiều bản vá bảo mật hơn ở các thư viện lõi (Anthropic nêu PostgreSQL, OpenSSL, wolfSSL, HotCRP trong phản hồi). Rút ngắn chu kỳ cập nhật phụ thuộc là việc doanh nghiệp tự làm được.
- Đội an ninh nhận báo cáo do máy sinh: coi như dữ liệu đầu vào không tin cậy. Chạy mã tái hiện trong hộp cát, dò trùng với lỗi đã biết, tự chấm lại mức độ (theo bảng trên, nhãn "critical" của mô hình bị hạ bậc hơn một nửa số lần trong quy trình có người kiểm).
- Đơn vị vận hành điện, nước, nhà máy, giao thông: CIDP đi qua nhà cung cấp, không đăng ký trực tiếp. Hỏi nhà cung cấp an ninh công nghiệp đang dùng có thuộc 11 đối tác sáng lập không. Anthropic chưa nêu phạm vi địa lý; nhắc tới chính quyền bang Mỹ cho giai đoạn đầu.
- Đội an ninh muốn dùng Claude cho kiểm thử trên hệ thống của mình: Anthropic mời mọi quy mô đăng ký Cyber Verification Program mở rộng. Usage Policy mới (hiệu lực 12/11/2026) vẫn cho phép nghiên cứu, kiểm thử và phát triển công cụ bảo mật "on systems you own or operate, with the authorization of the system owner, or within the scope of an authorized bug bounty program", và nêu CVP làm đường xin quyền truy cập điều chỉnh cho các việc thuộc lớp bảo vệ an ninh mạng.
- Mã riêng của doanh nghiệp không thuộc OSS Scanner. Anthropic nêu Claude Security là sản phẩm thương mại cho việc quét mã nội bộ.
Điều Locaith chưa kiểm chứng được
- Mẫu 97 báo cáo và các lời của người duy trì do Anthropic công bố và chọn trích; Locaith không có dữ liệu thô. Cách chọn mẫu và định danh người kiểm cụ thể: chưa công bố.
- Tỉ lệ dương tính thật của OSS Scanner trên toàn bộ báo cáo, độ đúng ở mức medium và low, và việc máy quét chấm mức độ lệch bao nhiêu so với người kiểm: chưa có số.
- Ma trận mức nghiêm trọng là của quy trình CVD (n = 1.337, số trên trang đến 2/10/2026), không phải của OSS Scanner; Locaith chỉ dùng làm chỉ báo.
- Số đếm GitHub là ảnh chụp lúc 01:07 UTC ngày 9/10/2026 và sẽ đổi. PR không phải số dự án đủ tiêu chí; Locaith không thấy email báo cáo hay lần quét nào.
- CIDP: giá, tiêu chí chọn, số kỹ sư, phạm vi ngoài Mỹ, kết quả của các đối tác: chưa công bố. Số tiền của Quỹ 0xDAF và các khoản tài trợ: chưa công bố trong bài.
- Locaith chưa đọc toàn văn bài khác cùng ngày về cam kết với Genesis Mission, bài tháng 8 về Quỹ 0xDAF và báo cáo mối đe doạ tháng 9.
Nguồn:
- Anthropic — Introducing the Anthropic Cyber Mission, 8/10/2026 — CIDP, đối tác sáng lập, dự báo, OSS Scanner, Quỹ 0xDAF
- Anthropic Frontier Red Team — Launching an opt-in vulnerability-finding service for open-source software, 8/10/2026 — mẫu kiểm 97 báo cáo, lời người duy trì, 29.000 và 6.000, gần 5.000
- Anthropic — OSS Scanner (FAQ) — ghi danh, tiêu chí, báo cáo, chính sách công bố, bảo mật dữ liệu
- Anthropic — Coordinated Vulnerability Disclosure, số tính đến 2/10/2026 — định nghĩa tỉ lệ "true positive", ma trận mức nghiêm trọng (n = 1.337)
- GitHub — anthropics/oss-scanner, đo qua API GitHub lúc 01:07 UTC ngày 9/10/2026 — PR, trạng thái, CODEOWNERS
- Anthropic — Usage Policy, hiệu lực 12/11/2026 — mục "Do Not Compromise Computer or Network Systems Without Authorization"
Các bài công bố, trang FAQ và trang CVD của Anthropic, cùng kho GitHub, được Locaith đọc trực tiếp ngày 9/10/2026. Các tỉ lệ (87,6%, 99,0%, 12,4%, 44,8%, 94,4% và các tỉ lệ theo hàng trong bảng ma trận) do Locaith tính từ số liệu đã nêu. Số đếm PR do Locaith đo bằng API GitHub không đăng nhập lúc 01:07 UTC. Ảnh bìa: hình minh hoạ Anthropic dùng cho bài Cyber Mission, ghép từ tư liệu lưu trữ (Locaith không xác định được nguồn của ảnh lưu trữ trong đó; ảnh không mang chữ tiêu đề của bài). Đồ hoạ trong bài do Locaith dựng. Các câu tiếng Việt trong ngoặc kép lấy từ bài Anthropic là bản dịch của Locaith; câu tiếng Anh trong ngoặc kép là nguyên văn. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 09/10/2026.