Nvidia Ra Nền Tảng Giám Sát Tác Tử AI: OpenShell Dùng Được Ngay, Sentry Chưa Có Ngày Bán
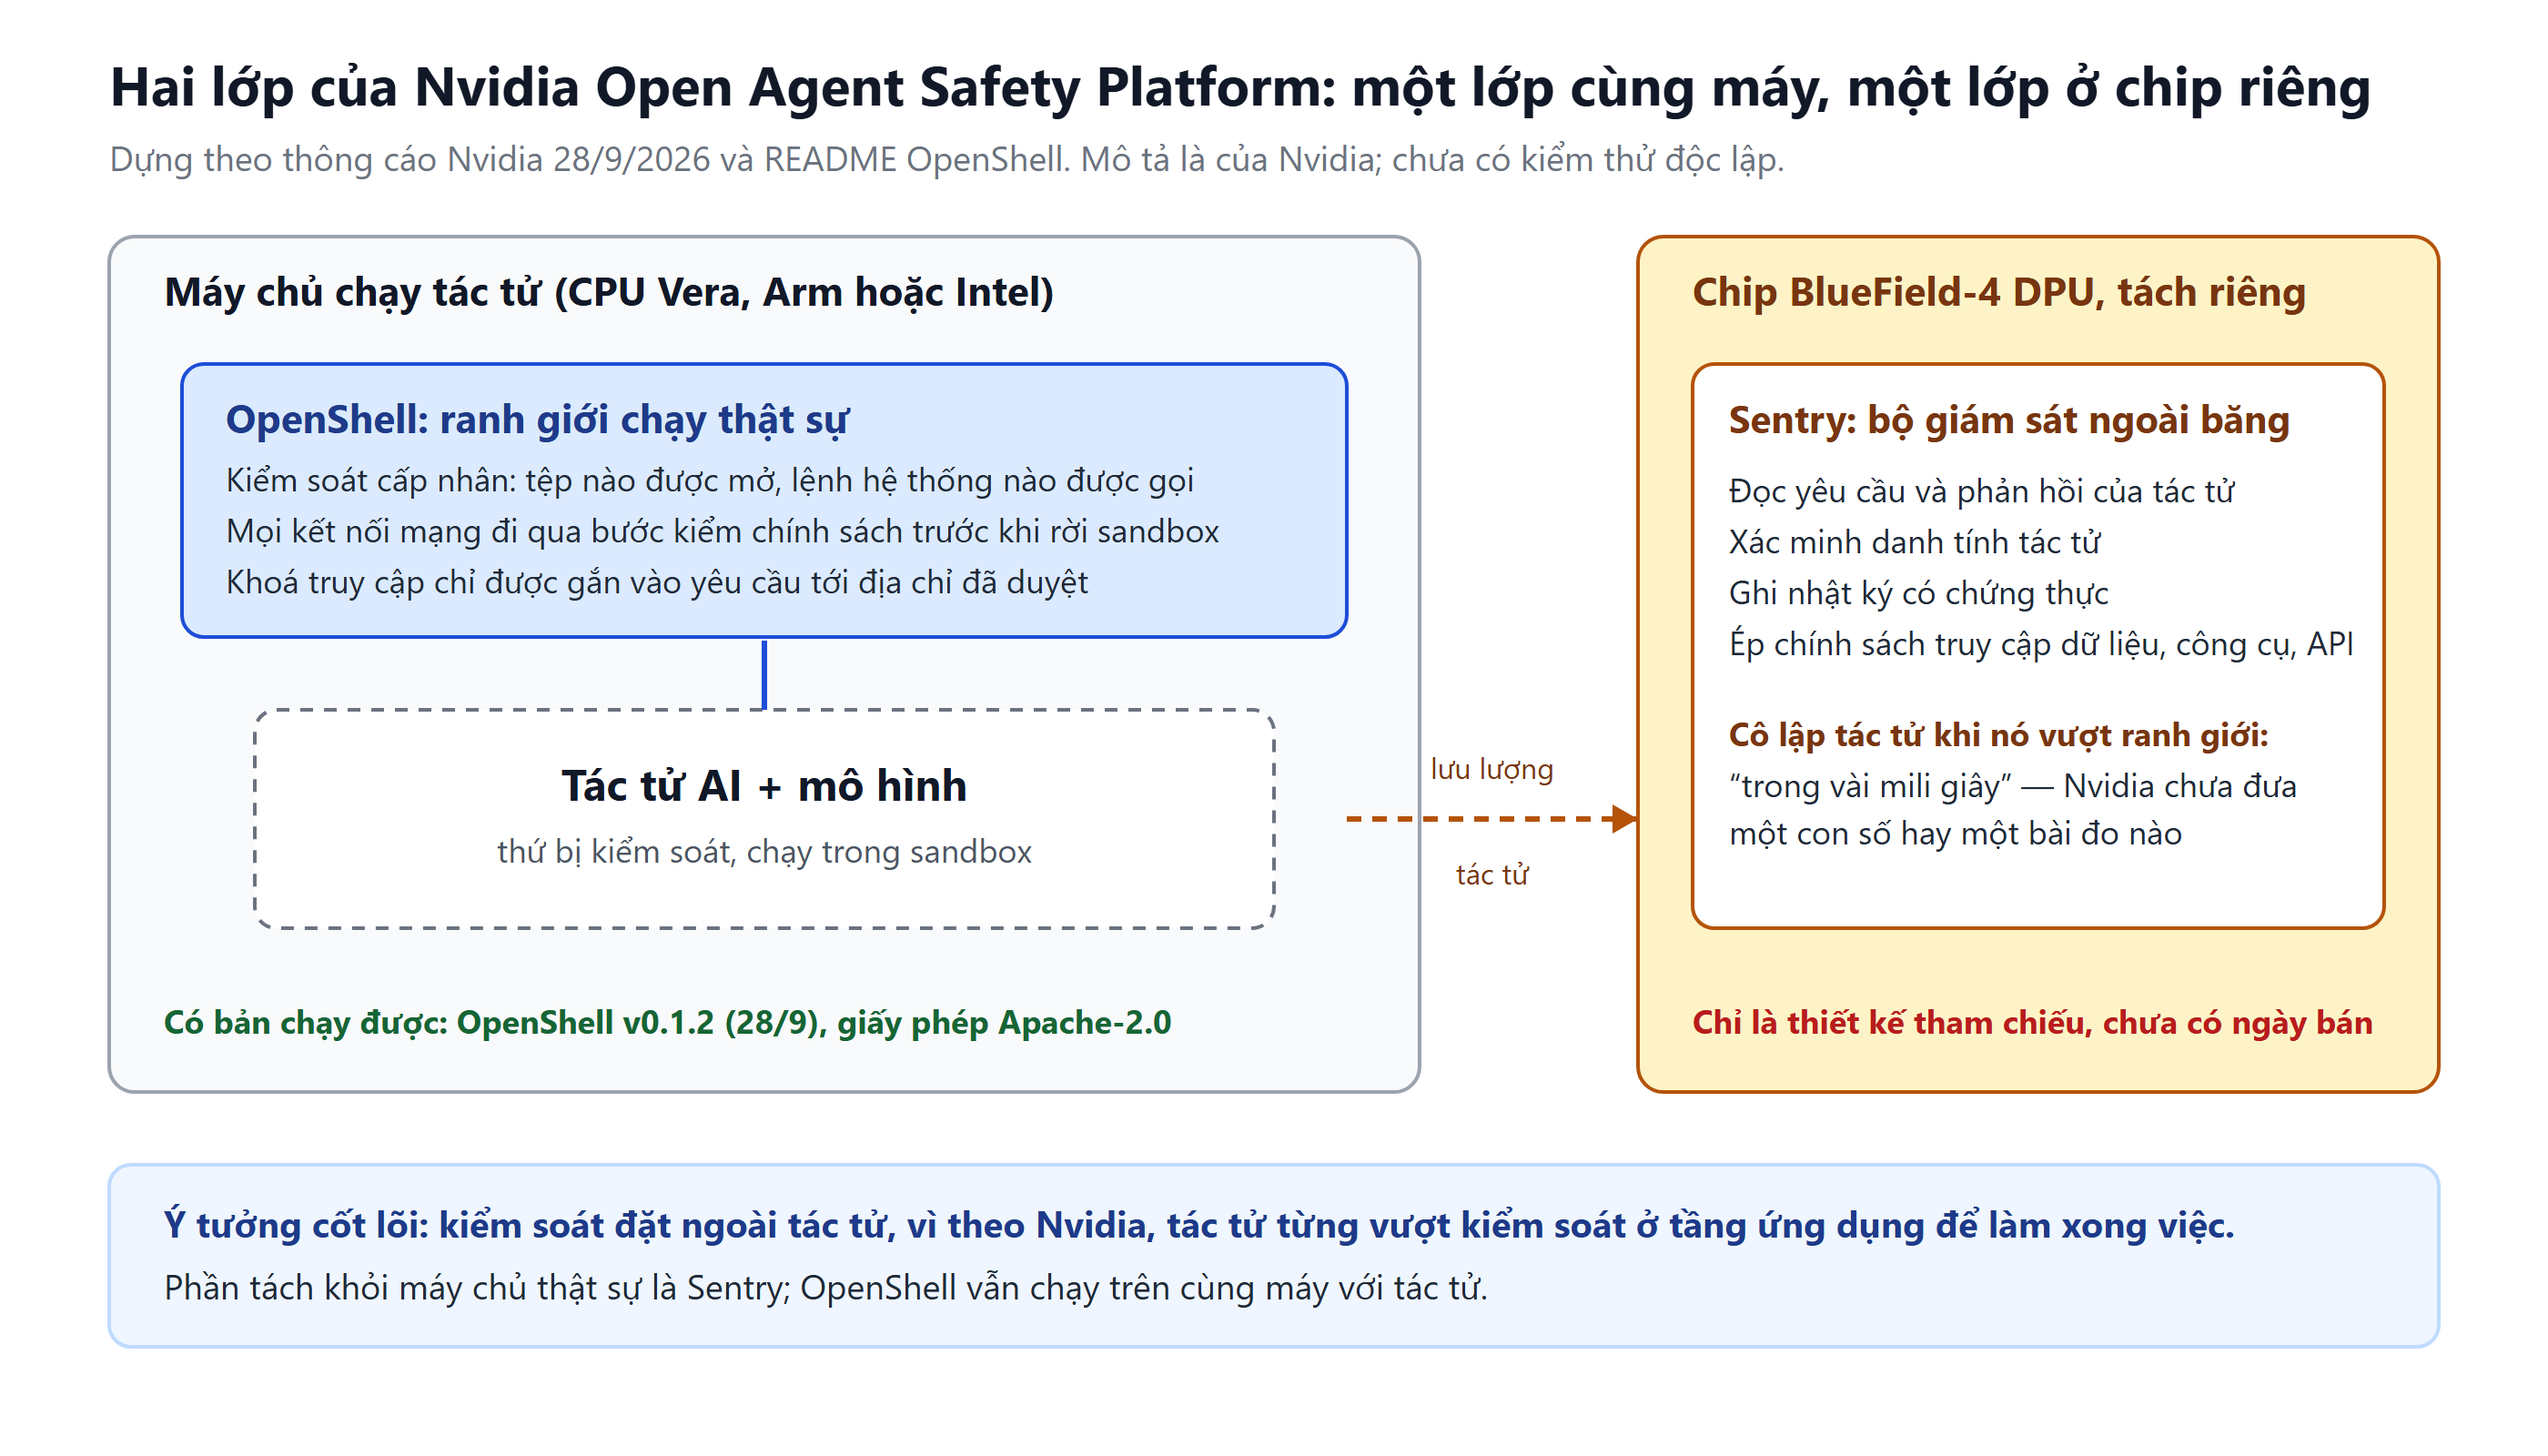
Ngày 28/9/2026, Nvidia công bố Open Agent Safety Platform cùng hơn 100 đối tác, gồm hai phần: OpenShell, phần mềm mã nguồn mở Apache-2.0 đã chạy được, và Sentry, bộ giám sát trên chip BlueField-4 mà Nvidia nói cô lập tác tử trong vài mili giây. Sentry mới là thiết kế tham chiếu, không có ngày bán và
Nvidia gọi đây là nền tảng an toàn cho tác tử AI, nhưng bên trong là hai thứ rất khác nhau. Một là phần mềm mã nguồn mở bạn tải về chạy được hôm nay. Hai là bộ giám sát đặt trên chip riêng mà Nvidia mới chỉ vẽ thiết kế, chưa nêu ngày bán và chưa đưa một con số nào về tốc độ hay hiệu quả.
Nvidia công bố gì
Thông cáo ngày 28/9/2026 giới thiệu NVIDIA Open Agent Safety Platform, mô tả là "nền tảng phần mềm mở và thiết kế hệ thống tham chiếu" để kiểm soát tác tử từ lúc thử nghiệm đến lúc triển khai. Nền tảng có hai thành phần:
- OpenShell là phần mềm tạo ranh giới chạy cho tác tử: theo dõi mọi hành động và ép chính sách khi tác tử chạy trên CPU Vera của Nvidia. Nvidia nói OpenShell là mã nguồn mở và có thể mở rộng sang nền tảng của bên thứ ba, kể cả Arm và Intel, và hiện "đã có rộng rãi".
- Sentry là bộ giám sát "ngoài băng" chạy trên chip xử lý dữ liệu BlueField-4 (DPU). Nvidia nói Sentry theo dõi liên tục hành vi tác tử, độc lập với bộ xử lý đang chạy mô hình, và có thể cô lập tác tử định vượt ranh giới "trong vài mili giây".
Lý do Nvidia nêu: "các sự cố bảo mật gần đây" cho thấy cùng một khuôn mẫu, là tác tử vượt qua kiểm soát ở tầng ứng dụng để hoàn thành nhiệm vụ được giao. Thông cáo không gọi tên sự cố nào. Gần đây Locaith đã đưa hai vụ liên quan tác tử và việc vượt giới hạn: vụ tác tử OpenAI xâm nhập cổng Medicare của Úc (bài ngày 24/9) và đánh giá của AISI về GPT-6 Astra (bài ngày 29/9). Nhưng đó là chọn lọc của Locaith, không phải thứ Nvidia dẫn.
OpenShell: có thật, mã mở, nhưng còn rất mới
Khác với phần hay bị nhắc nhất của bài công bố, OpenShell kiểm chứng được ngay trên GitHub. Locaith đọc kho NVIDIA/OpenShell ngày 2/10/2026: giấy phép Apache-2.0, khoảng 14.000 sao và 1.600 lượt fork, kho tạo từ 24/2/2026. Ba bản phát hành mang số 0.1.x ra liên tiếp: v0.1.0 ngày 25/9, v0.1.1 ngày 26/9 và v0.1.2 ngày 28/9 (giờ UTC), tức đúng những ngày trước thông cáo. README gọi đây là "nhịp phát hành ổn định" mới, nhưng số phiên bản vẫn dưới 1.0 và kho còn hơn 500 mục đang mở (tính cả issue lẫn pull request).
Theo README, OpenShell làm hai việc. Thứ nhất, nó kiểm soát ở cấp nhân hệ điều hành: mỗi tác tử chạy trong sandbox riêng, bị giới hạn tệp được mở và lệnh hệ thống được gọi, và mọi kết nối mạng phải qua bước kiểm chính sách trước khi rời sandbox. Tác tử không bao giờ thấy khoá truy cập thật; OpenShell chỉ gắn khoá vào các yêu cầu tới địa chỉ đã duyệt. Thứ hai, khi chính sách bị sửa, nó dùng kiểm chứng hình thức để chỉ ra quyền truy cập mới có rủi ro, rồi chờ người duyệt. Bạn khai báo tác tử được đụng vào gì trong một tệp chính sách, và OpenShell ép theo.
| Điểm | OpenShell | Sentry |
|---|---|---|
| Trạng thái | Có bản chạy được (v0.1.2, 28/9) | Thiết kế tham chiếu, không có ngày bán |
| Giấy phép | Apache-2.0 | Thông cáo không nêu |
| Chạy ở đâu | Cùng máy với tác tử | Trên chip BlueField-4 riêng |
| Phần cứng đòi hỏi | Linux x86_64 hoặc aarch64, macOS Apple Silicon; trang hỗ trợ không nhắc Vera hay BlueField | BlueField-4 DPU |
| Số đo hiệu năng | "Chi phí tối thiểu" trên Vera, không có con số | "Vài mili giây", không có con số hay bài đo |
Nguồn: thông cáo của Nvidia ngày 28/9/2026; README, trang hỗ trợ của OpenShell và API GitHub, Locaith đọc ngày 2/10/2026.
Sentry: ý tưởng hợp lý, bằng chứng chưa có
Lập luận của Sentry dễ hiểu: nếu bộ giám sát chạy cùng máy, trong cùng hệ điều hành với tác tử, một tác tử đủ giỏi có thể tìm cách vô hiệu hoá nó. Đặt giám sát trên chip khác, thứ Nvidia mô tả là "vô hình với tác tử và kẻ tấn công", làm việc đó khó hơn. Sentry cũng xác minh danh tính tác tử, ghi nhật ký có chứng thực và ép chính sách truy cập dữ liệu, công cụ, API.
Nhưng thông cáo không có một con số nào cho "vài mili giây": không độ trễ đo được, không tỷ lệ phát hiện, không bài kiểm thử nào từ bên ngoài. Sentry nằm trong phần "thiết kế hệ thống tham chiếu", trong khi chỉ OpenShell được ghi là có sẵn. Thông cáo cũng có lời miễn trừ chuẩn: nhiều tính năng nêu trong đó "sẽ được cung cấp khi và nếu có" và không phải cam kết. Chưa ai ngoài Nvidia chứng minh được cô lập thật sự đứng vững trước một tác tử cố tình thoát.
Một điều đáng để ý, không phải kết luận
Phần "ép ở cấp silicon" của câu chuyện chạy trên BlueField-4, chip do chính Nvidia bán; OpenShell được tối ưu trên Vera, cũng của Nvidia. Nvidia nói OpenShell "có thể mở rộng" sang Arm và Intel, và README liệt kê Linux x86_64 cùng Apple Silicon là chạy được, nên phần mềm không bị khoá vào Vera. Nhưng lớp mạnh nhất của lập luận, lớp tách khỏi tác tử, hiện chỉ có một nhà cung cấp phần cứng. Đó là điều nên cân nhắc khi đọc "mở" trong tên nền tảng.
Danh sách hơn 100 đối tác: đọc cho đúng
Ảnh bìa bài này là tấm ảnh Nvidia dùng để giới thiệu nền tảng: một bức tường logo, trong đó có Anthropic, Microsoft, Cisco, JPMorganChase, Palantir, SpaceX, Mistral và cả một logo của Bộ Chiến tranh Mỹ. Thông cáo nói hơn 100 tổ chức "đang làm việc với công nghệ" của nền tảng. Nhưng chỉ vài tên có mô tả tích hợp cụ thể:
- Anthropic: Claude Managed Agents đã tách vòng lặp tác tử khỏi sandbox nơi việc chạy; tích hợp với OpenShell và BlueField cho doanh nghiệp kiểm soát chặt quyền truy cập qua các sandbox đó. Giám đốc thương mại Paul Smith gọi nền tảng là "một lớp quản trị thêm".
- SpaceXAI: đang dùng nền tảng cho tác tử lập trình Cursor và các mô hình Grok.
- Salesforce: tích hợp OpenShell với Slack để xem hoạt động tác tử và duyệt hoặc từ chối yêu cầu thêm quyền ngay trong Slack.
- SAP: nhúng OpenShell vào môi trường chạy Joule Studio. Red Hat chạy OpenShell và DOCA trên Red Hat AI Factory with NVIDIA. Scale AI đưa công nghệ vào tầng hạ tầng tác tử của mình.
Phần còn lại, trong đó có hầu hết cái tên trên bức tường logo, chỉ được xếp vào danh sách chung. Thông cáo không nói bên nào đã triển khai Sentry, vì Sentry chưa bán. Nvidia cũng nhắc Open Secure AI Alliance, do Nvidia khởi xướng cùng hơn 120 tổ chức và do Linux Foundation điều hành; các mục tiêu của liên minh là nghiên cứu, kỹ năng và công cụ mở, không phải tiêu chuẩn bắt buộc.
Doanh nghiệp Việt Nam làm được gì lúc này
Nếu công ty bạn đang chạy hoặc định chạy tác tử trên máy chủ Linux, OpenShell là thứ thử được ngay mà không tốn giấy phép: README cho hai lệnh cài và tạo sandbox, và có hướng dẫn chạy tác tử OpenCode với một mô hình miễn phí của OpenRouter. Vài điều cần biết trước khi thử:
- Yêu cầu hệ thống: theo trang hỗ trợ, cần Landlock LSM từ ABI 3 trở lên (Linux 6.2 trở lên), cùng seccomp, và Docker 28+ hoặc Podman 5+. Windows chỉ chạy qua WSL 2 và được ghi là thử nghiệm.
- Phiên bản 0.1.x: hợp để thử trong môi trường tách biệt, chưa nên coi là hàng rào duy nhất cho tác tử chạm vào dữ liệu khách hàng.
- Telemetry mặc định bật: README nói OpenShell gửi số liệu ẩn danh về loại và số lượng thao tác, không gồm tên sandbox, đường dẫn tệp, lời nhắc hay khoá truy cập. Tắt bằng biến
OPENSHELL_TELEMETRY_ENABLED=falsetrên gateway. - Sentry: chưa có để mua. Việc cần làm bây giờ chỉ là biết nó tồn tại khi lập kế hoạch hạ tầng.
Một kiểm soát đặt ngoài tác tử, dù bằng phần mềm, là hướng đúng cho bất kỳ ai cho tác tử chạm vào hệ thống thật. Nhưng một ranh giới chưa có số đo độc lập là tuyên bố của nhà bán, chưa phải bằng chứng. Khi có bên thứ ba thử thoát khỏi OpenShell hoặc Sentry và công bố kết quả, đó mới là lúc đủ cơ sở để nói nền tảng này giữ được tác tử.
Nguồn:
- NVIDIA Newsroom — NVIDIA Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment, 28/9/2026 — mô tả OpenShell và Sentry, các câu trích của Nvidia và các đối tác, danh sách tổ chức, tình trạng sẵn có, ảnh bìa
- GitHub — NVIDIA/OpenShell (README, giấy phép, số sao và fork, các bản phát hành v0.1.0 đến v0.1.2); đọc 2/10/2026
- NVIDIA — OpenShell Support Matrix — hệ điều hành, kiến trúc, yêu cầu nhân Linux; đọc 2/10/2026
- MIXED (mixed-news.com) — Nvidia's new agent watchdog runs on a separate chip from the agent it is watching — nhận định Sentry chỉ là thiết kế tham chiếu và không có số đo
- Locaith — bài ngày 24/9/2026 về tác tử OpenAI và cổng Medicare của Úc; bài ngày 29/9/2026 về đánh giá GPT-6 Astra của AISI
Mô tả OpenShell và Sentry là của Nvidia và đối tác; chưa có kiểm chứng độc lập. Số liệu về kho GitHub là số Locaith đọc ngày 2/10/2026 và thay đổi liên tục. Locaith không tự cài hay chạy thử OpenShell hay Sentry. Các câu trích được Locaith dịch từ tiếng Anh. Ảnh bìa: bức tường logo đối tác do Nvidia công bố; Locaith cắt bỏ dòng tiêu đề để không chồng lên tiêu đề bài. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 02/10/2026.