Hàn Quốc: Tin Tặc Dùng Công Cụ AI Mã Mở Lấy Dữ Liệu 7 Tổ Chức Tài Chính Qua Cổng Phụ
Từ 1 đến 4/10/2026, bảy tổ chức tài chính Hàn Quốc, trong đó có Shinhan, KB Kookmin và Hana, báo lộ thông tin của hơn 65.000 người, chưa kể 2.200 bản ghi khách hàng doanh nghiệp. Cơ quan chức năng thấy cùng địa chỉ IP kẻ tấn công ở cả bảy nơi và dấu vết của ARTEX, công cụ kiểm thử xâm nhập tự động m
Từ ngày 1 đến 4/10/2026, bảy tổ chức tài chính Hàn Quốc lần lượt báo bị lộ dữ liệu. Cơ quan quản lý tìm thấy cùng một địa chỉ IP kẻ tấn công ở cả bảy nơi, còn Viện An ninh Tài chính Hàn Quốc (FSI) xác nhận dấu vết của ARTEX, một công cụ kiểm thử xâm nhập tự động mã nguồn mở viết bằng tiếng Trung. Báo chí gọi đây là đợt tấn công ngân hàng bằng AI. Hai chi tiết ít được nhắc mới là bài học: quan chức FSI nói AI không tự hành động mà được người dùng làm công cụ, và không cửa vào nào là ngân hàng điện tử. Tất cả đều là hệ thống phụ dành cho nhân viên, đối tác và môi giới cho vay.
Ai bị lộ gì
Shinhan công bố đầu tiên, ngày 1/10, sau khi phát hiện sự cố hôm 30/9. Một ngày sau, KB Kookmin, Hana và BNK Busan báo lộ dữ liệu; tiếp theo là Yegaram, Hyundai Capital, và Welcome (báo ngày 4/10). Tổng hợp theo JoongAng Daily, Korea Times, Herald Business và Digital Today:
| Tổ chức | Số bị lộ | Là ai | Cửa vào (theo báo cáo) |
|---|---|---|---|
| Ngân hàng Shinhan | khoảng 25.000 (Herald Business ghi 25.729) | khách hàng vay vốn | dịch vụ tra cứu cho môi giới cho vay trên trang di động M 신한 |
| Ngân hàng KB Kookmin | 119 | chưa nêu rõ | hệ thống hỗ trợ công việc di động cho nhân viên |
| Ngân hàng Hana | 89 | chưa nêu rõ | hệ thống hỗ trợ bán hàng cho nhân viên (ODS) |
| Ngân hàng BNK Busan | 11 | lập trình viên thuê ngoài | chưa công bố |
| Ngân hàng tiết kiệm Yegaram | khoảng 40.000 | khách hàng | chưa công bố |
| Hyundai Capital | 146 | đại lý cho vay thế chấp | chưa công bố |
| Ngân hàng tiết kiệm Welcome | tới 2.200 bản ghi | đầu mối của khách hàng doanh nghiệp: tên công ty, tên người phụ trách, email, số điện thoại | hệ thống liên quan tới khách hàng doanh nghiệp |
Cộng sáu dòng đầu ra 65.365 người, thêm tối đa 2.200 bản ghi của Welcome là khoảng 67.500, khớp với con số "hơn 67.000 người" mà Korea Times dùng. Nhưng trong đó có 157 người không phải khách hàng (11 lập trình viên thuê ngoài và 146 đại lý), còn 2.200 là bản ghi đầu mối liên hệ của doanh nghiệp. Ở Shinhan, dữ liệu bị lộ gồm tên, số điện thoại, thu nhập năm và hạn mức vay đã được tính sẵn; theo Herald Kinh tế, trong đó có 66 số đăng ký cư trú và 97 mã định danh liên kết (CI). Shinhan cam kết bồi thường toàn bộ thiệt hại và mở mục tra cứu trên trang web để khách kiểm tra mình có nằm trong danh sách không.
Cơ quan quản lý nói chưa thấy dấu hiệu lộ thông tin có thể dùng trực tiếp để thanh toán gian lận, nhưng không loại trừ lừa đảo qua điện thoại và tin nhắn bằng dữ liệu bị lộ. Hwang Sung-ho, giám đốc Nord Security tại Hàn Quốc, giải thích với Korea Times: một số điện thoại riêng lẻ ít giá trị, nhưng khi ghép được với thu nhập hay hạn mức vay của người đó, kẻ lừa đảo có đủ bối cảnh để dựng một kịch bản "rất thuyết phục và được cá nhân hoá".
Cùng một kẻ tấn công, cửa vào đều là hệ thống phụ
Theo một quan chức FSI trả lời Herald Business ngày 3/10, các đợt tấn công tập trung từ Chủ nhật 27/9 đến thứ Năm 1/10. FSI truy IP và nhật ký máy chủ ở Shinhan, nơi báo sự cố đầu tiên, rồi chia sẻ danh sách IP cho toàn ngành. Các nạn nhân sau Shinhan phát hiện mình bị tấn công khi rà nhật ký truy cập theo danh sách đó. Kẻ tấn công dùng nhiều IP, mỗi ngân hàng trùng hai đến ba địa chỉ; chặn địa chỉ này thì chúng chuyển sang địa chỉ khác. Quan chức này gọi việc chặn IP là "sơ cứu", và nói lưu lượng phát ra từ ARTEX mang một dấu hiệu chung giúp nhận ra kẻ tấn công. Woori và NH NongHyup cũng bị nhắm, nhưng không bị lộ dữ liệu vì hệ thống của họ không có lỗ hổng mà kẻ tấn công tìm.
Ngày 4/10, Viện trưởng FSI Park Sang-won nói IP giống nhau trong khối ngân hàng nhưng khác ở khối ngân hàng tiết kiệm, còn phương thức thì tương tự. Theo tài liệu Shinhan nộp Quốc hội mà Seoul Economic Daily dẫn lại, các IP tấn công đặt ở Hàn Quốc, Mỹ, Nhật Bản, Hồng Kông, Singapore, Việt Nam, Thái Lan và Anh. Vị trí IP chỉ cho biết lưu lượng đi qua đâu. Korea Times cũng lưu ý dấu vết một công cụ tiếng Trung không có nghĩa cuộc tấn công xuất phát từ Trung Quốc.
Cơ quan quản lý chia các vụ thành ba nhóm, rồi gửi cảnh báo kèm danh sách IP tới khoảng 500 công ty tài chính:
- Dịch vụ tra cứu thông tin được dựng sai, cho phép lấy hồ sơ vay và thông tin người đại diện doanh nghiệp mà không xác minh danh tính. Ở Shinhan, theo Herald Kinh tế, kẻ tấn công phân tích cách dịch vụ dành cho môi giới hoạt động để đi vòng qua bước xác thực, rồi thay giá trị tra cứu hàng loạt để kéo dữ liệu ra trong một đến hai ngày.
- Dịch vụ hỗ trợ nhân viên dùng cho chuyên viên ngân hàng tư nhân và quản lý quan hệ khách hàng: thiếu kiểm soát truy cập từ thiết bị di động, hoặc có lỗ hổng web chưa vá.
- Trang web có lỗ hổng đã biết bị cài mã độc để lấy các tệp nhật ký chứa thông tin khách hàng.
Ngân hàng và công ty thẻ phải rà soát khẩn xong trước ngày 6/10; công ty chứng khoán, bảo hiểm, ngân hàng tiết kiệm và công ty dịch vụ tài chính điện tử trước 8/10. Không cửa vào nào là Internet Banking hay ứng dụng ngân hàng di động của khách hàng. Theo quan chức FSI, phần dịch vụ cho khách hàng đã được gia cố rất nhiều, còn hệ thống nội bộ cho nhân viên thì quản lý lỏng hơn, với quá nhiều điểm cần quản lý tới mức chính các tổ chức tài chính khó biết lỗ hổng nằm ở đâu.
ARTEX là gì, và "công cụ AI Trung Quốc" nghĩa là gì
Ngày 2/10, Moon Jong-hyun, trưởng Trung tâm An ninh của công ty bảo mật Genians, viết trên LinkedIn rằng chuỗi "ARTEX — 自主渗透测试控制台" (bảng điều khiển kiểm thử xâm nhập tự động) xuất hiện trong tiêu đề HTML của một số máy chủ được dùng để tấn công nhiều trang ở Hàn Quốc. Ngày 3/10, FSI xác nhận với Herald Business đã có bằng chứng ARTEX được dùng trong vụ Shinhan.
Locaith kiểm tra kho mã. ARTEX là dự án Autumn-27/ARTEX trên GitHub, tạo ngày 26/7/2026, giấy phép AGPL-3.0, tự mô tả là "hệ thống kiểm thử xâm nhập tự động bằng AI" và "dự án vô địch cuộc thi tấn công–phòng thủ Agent+ của Baidu". Sáng 6/10, kho có 1.574 sao và 339 bản fork. Lần cập nhật gần nhất là ngày 4/10, đều là tính năng thông thường; kho không có thông báo nào về Hàn Quốc. Chuỗi tiêu đề mà Genians thấy nằm nguyên văn trong tệp web/src/config/app-config.ts của dự án. Nghĩa là máy chủ của kẻ tấn công đang chạy bảng điều khiển web của ARTEX và để nó lộ ra Internet.
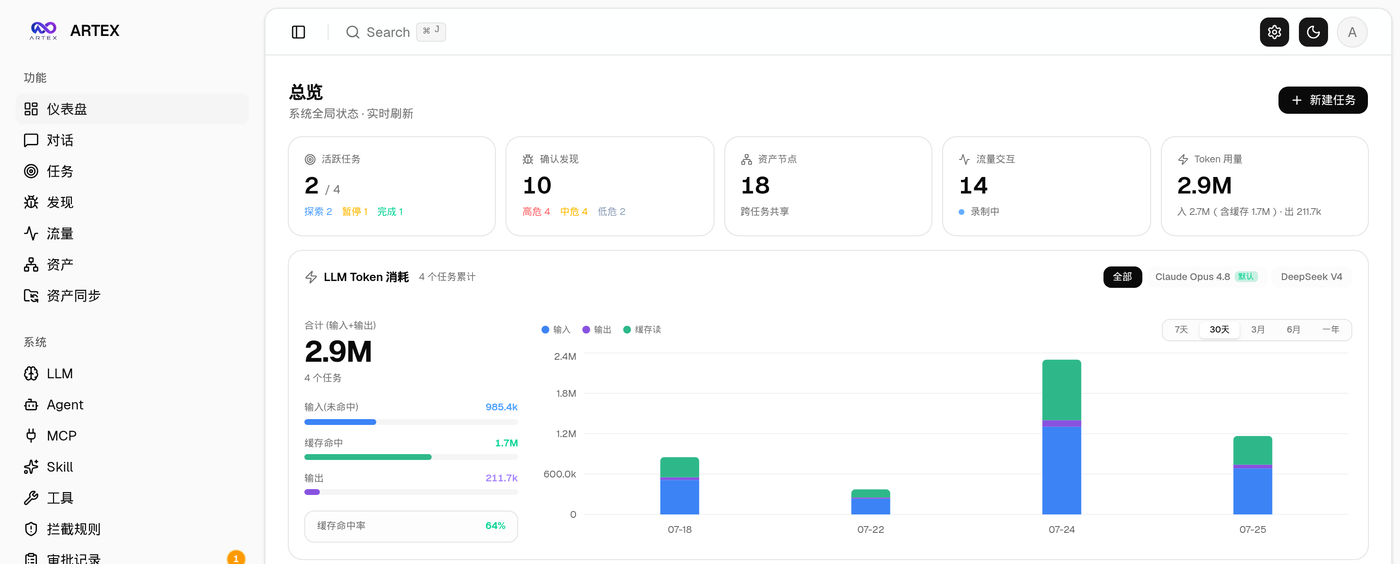
Điểm ít được nói: ARTEX không phải mô hình AI. Đây là bộ điều phối nhiều tác tử, viết bằng Go và Next.js, gọi tới một mô hình ngôn ngữ bên ngoài. README yêu cầu khoá ANTHROPIC_API_KEY hoặc OPENAI_API_KEY và cho đổi địa chỉ API, nên công cụ chạy được với bất kỳ mô hình nào nói một trong hai định dạng đó, kể cả mô hình tự cài trên máy riêng. Chưa cơ quan Hàn Quốc nào công bố kẻ tấn công dùng mô hình nào. "Công cụ AI Trung Quốc" trong các tiêu đề nghĩa là giao diện và tác giả dùng tiếng Trung, không phải một mô hình Trung Quốc tự đi tấn công ngân hàng.
README ghi ARTEX chỉ dùng để học, đọc mã và thử nghiệm trong môi trường cô lập cục bộ, và cấm quét, dò hay tấn công bất kỳ hệ thống trực tuyến nào, "dù có được cho phép hay không". Chính README thừa nhận giấy phép mã nguồn mở không giới hạn mục đích sử dụng; điều cấm là cam kết thêm của tác giả, không ràng buộc được người đã quyết định phạm pháp. Quan chức FSI nói với Herald Business: "Có rất nhiều công cụ AI mã nguồn mở như ARTEX. Hiện không có cách nào hạn chế mọi thứ đang được phát triển và phân phối trên khắp thế giới."
Một chi tiết bối cảnh: ngày 29/9, Anthropic công bố đánh giá GLM-5.3, mô hình trọng số mở của Z.ai. Theo đánh giá này, GLM-5.3 gần ngang Claude Mythos Preview trong một bài đo khai thác lỗ hổng (50 so với 56 trên 410 lượt), còn lớp an toàn của nó bị vượt qua trong 64–100% số lần bằng các kỹ thuật đơn giản. Khi một bộ điều phối như ARTEX chạy trên mô hình tự cài, không nhà cung cấp API nào nhìn thấy hay chặn được. Không có bằng chứng nào cho thấy GLM-5.3 liên quan tới các vụ ở Hàn Quốc; Locaith nêu ra để chỉ rõ chỗ mà rào chắn phía nhà cung cấp mô hình không với tới.
Seoul siết cửa phụ, nhưng vẫn muốn nới quy định tách mạng
Chủ nhật 4/10, Tổng thống Lee Jae Myung yêu cầu "xem xét vấn đề với mức nghiêm trọng cao nhất, dốc sức điều tra triệt để và đưa ra biện pháp đối phó". Cùng ngày, Chủ tịch Uỷ ban Dịch vụ Tài chính (FSC) Lee Eog-weon họp khẩn với lãnh đạo toàn ngành và nói "không thể loại trừ khả năng tấn công bằng AI", "phải khẩn trương đưa bảo mật dùng AI vào để chống lại tấn công bằng AI". Theo Digital Today, ông cho biết chính phủ đang khẩn trương nới quy định tách mạng, tức yêu cầu tách hệ thống nghiệp vụ khỏi mạng bên ngoài, và xem xét bỏ hẳn để chuyển sang hệ thống bảo mật dựa trên AI. FSC cũng nói sẽ xử lý nghiêm theo luật nếu sự cố tương tự lặp lại vì công ty bỏ qua thông tin tấn công đã được chia sẻ.
Hướng đi này có chỗ vênh. Herald Business dẫn ý kiến cho rằng việc mọi cửa vào đều là hệ thống nội bộ cho nhân viên có thể làm chậm lại chính việc nới tách mạng. Từ tháng 6, cơ quan quản lý đã cho nới tạm thời để thử nghiệm bảo mật bằng AI; từ tháng 10, giai đoạn hai mở rộng lên 75 công ty, từ 49 công ty ở giai đoạn một. Theo Korea Times, năm ngoái ba ngân hàng Shinhan, KB Kookmin và Hana chi tổng cộng gần 124 tỷ won (khoảng 92 triệu USD) cho an ninh thông tin. Khoản đó không che được một dịch vụ tra cứu dành cho môi giới.
Bài học cho ngân hàng và công ty tài chính Việt Nam
- Kiểm kê cửa phụ trước: cổng cho đại lý, cộng tác viên bán hàng và môi giới cho vay; ứng dụng nội bộ cho nhân viên trên điện thoại; các trang tra cứu hồ sơ. Ở Hàn Quốc, kẻ tấn công không cần đụng tới Internet Banking.
- Mọi dịch vụ trả về dữ liệu khách hàng phải xác thực người hỏi và giới hạn tần suất. Một tài khoản tra hàng nghìn hồ sơ trong một hai ngày là dấu hiệu phát hiện được, nếu có hệ thống cảnh báo và có người đọc cảnh báo.
- Chỉ cho thiết bị đã đăng ký vào hệ thống nội bộ từ điện thoại, và vá ngay lỗ hổng web đã biết, kể cả ở những trang ít người dùng.
- Chia sẻ dấu hiệu tấn công nhanh giữa các tổ chức. Ở Hàn Quốc, các nạn nhân sau Shinhan chỉ biết mình bị tấn công nhờ danh sách IP mà FSI rút ra từ vụ đầu tiên.
- Với nhà cung cấp máy chủ, VPS ở Việt Nam: Việt Nam nằm trong danh sách vị trí IP tấn công. Rà các máy bị chiếm quyền hoặc bị thuê làm trạm trung chuyển, và phản hồi nhanh yêu cầu từ đối tác nước ngoài.
- Với khách hàng: cảnh giác với cuộc gọi, tin nhắn tự xưng ngân hàng mà biết đúng thu nhập hay hạn mức vay của bạn. Dữ liệu kiểu này chính là thứ vừa bị lấy ở Hàn Quốc.
Nguồn:
- Korea JoongAng Daily — Lee demands thorough probe as series of cyberattacks hit Korea's financial sector, 4/10/2026 — thứ tự công bố, số người bị lộ, lời Tổng thống Lee và Chủ tịch FSC
- The Korea Times — AI-powered attacks on banks expose technological lag in Korea's financial cyber defenses, Park Han-sol, 5/10/2026 — hơn 67.000 người, loại dữ liệu, 124 tỷ won, lời chuyên gia
- The Herald Business — Exclusive: Chinese AI tool ARTEX used in wave of bank hacks, probe finds, Jeong Ho-won, 3/10/2026 — lời quan chức FSI, cửa vào từng ngân hàng, Woori và NH NongHyup, tách mạng
- Seoul Economic Daily — Same IP Used in Hacks on Multiple Korean Financial Firms, 4/10/2026 — ba nhóm lỗ hổng, 500 công ty, hạn rà soát, vị trí IP
- Seoul Economic Daily — Traces of Chinese AI Hacking Tool Found on Server Tied to Shinhan Bank Breach, 2/10/2026 — phát hiện của Genians, chuỗi tiêu đề ARTEX
- Digital Today — Financial sector hacking spreads, signs of same attacker at seven firms, 4/10/2026 — Welcome, phát biểu về tách mạng và trách nhiệm
- Herald Kinh tế (tiếng Hàn) — 대출모집인 전용 서비스 '보안 구멍'…신한은행 정보유출 원인, 1/10/2026 — cách vụ Shinhan diễn ra, 66 số đăng ký cư trú, 97 CI
- YTN (tiếng Hàn) — 신한은행, 2만 5천 명 개인정보 유출...연 소득·대출 한도까지, 1/10/2026 — ngày phát hiện 30/9, cam kết bồi thường
- GitHub — Autumn-27/ARTEX, đọc ngày 6/10/2026 — README (cấu hình mô hình, điều khoản sử dụng),
web/src/config/app-config.ts,agent/provider.go, số sao và ngày tạo theo GitHub API; ảnh giao diện - Anthropic — GLM-5.3 and the spread of advanced cyber capabilities, 29/9/2026 — 50/410 và 56/410, tỉ lệ vượt lớp an toàn
- Wikimedia Commons — Shinhan Bank 20190608 001.jpg, Mobius6, CC BY-SA 4.0 — ảnh bìa
Kho mã ARTEX được Locaith đọc trực tiếp ngày 6/10/2026. Thông tin về các vụ tấn công đến từ báo chí Hàn Quốc; Locaith chưa đọc được thông cáo gốc của FSC hay FSI. Theo ghi chú của chính các báo, bản tiếng Anh của Seoul Economic Daily, Digital Today và Herald Business được dịch bằng AI từ bản tiếng Hàn; các chi tiết về Shinhan được Locaith đối chiếu với bản tiếng Hàn của YTN và Herald Kinh tế. Các câu trích do Locaith dịch. Ảnh bìa: trụ sở Ngân hàng Shinhan ở Seoul, ảnh của Mobius6 chụp năm 2019 trên Wikimedia Commons, giấy phép CC BY-SA 4.0, Locaith cắt khung; đây là ảnh tư liệu, không liên quan tới sự cố. Ảnh trong bài: ảnh demo trong README của ARTEX trên GitHub, dữ liệu mẫu. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 06/10/2026.