Google Đóng Băng Thưởng Lỗi Mã Nguồn Mở; Lỗ Hổng Mythos Tìm Đã Bị Khai Thác Thật
Từ ngày 1/10/2026, Google ngừng nhận báo cáo lỗ hổng sản phẩm qua chương trình thưởng lỗi mã nguồn mở, vì báo cáo tự động tăng mạnh mà phần lớn không hợp lệ; lỗi chuỗi cung ứng vẫn được thưởng tới 31.337 USD. Cùng tuần, một lỗ hổng trong Rejetto HFS do nhà nghiên cứu Horizon3 tìm ra cùng Claude Myth
Ngày 1/10/2026, Google ngừng nhận báo cáo lỗ hổng sản phẩm qua chương trình thưởng lỗi mã nguồn mở (OSS VRP), với lý do báo cáo tự động tăng mạnh mà phần lớn không hợp lệ. Cũng tuần đó, một lỗ hổng do nhà nghiên cứu của Horizon3 tìm ra cùng Claude Mythos bị tấn công thật trên Internet. Hai tin trông ngược chiều nhau, nhưng số liệu của chính Anthropic cho thấy chúng là một chuyện: AI đã làm việc tìm lỗi rẻ đi rất nhiều, còn khâu kiểm tra và vá lỗi vẫn chạy bằng sức người.
Google dừng gì, giữ gì
Trang quy định của OSS VRP trên bughunters.google.com giờ ghi: "Kể từ ngày 1/10/2026, chúng tôi không còn nhận các lỗ hổng sản phẩm gửi tới OSS VRP." Một số kho mã gắn với sản phẩm Google Cloud vẫn có thể báo qua Cloud VRP. Báo cáo gửi trước 1/10 không bị ảnh hưởng, và Google cam kết đưa ra cập nhật vào quý 1/2027. Bài đăng cùng ngày của tài khoản Google VRP trên X gọi đây là việc "tạm thời". Theo TechCrunch, Google giải thích: "Việc tạm dừng này là do số báo cáo tự động tăng mạnh, phần lớn trong số đó không hợp lệ."
Cả trang quy định lẫn bài đăng của Google đều không dùng chữ "AI". Cụm "AI slop" (rác AI) trong nhiều bản tin là cách diễn giải của báo chí; Google chỉ nói "tự động", và không công bố đã nhận bao nhiêu báo cáo hay bao nhiêu phần trăm không hợp lệ.
Phần bị dừng là lỗ hổng sản phẩm: lỗi nằm trong chính mã nguồn, như hỏng bộ nhớ khi đọc tệp hay giao thức mạng, bộ lọc HTML bị vượt qua, path traversal. Phần vẫn chạy là lỗ hổng chuỗi cung ứng: chiếm được quyền sửa mã trên nhánh chính, lỗi cấu hình GitHub Actions hay môi trường build, lộ thông tin đăng nhập để phát hành gói, lộ khoá ký sản phẩm phát hành. Bảng thưởng hiện hành:
| Hạng mục | OT0 (dự án chủ lực) | OT1 (quan trọng) | OT2 (thông thường) | OT3 (ưu tiên thấp) |
|---|---|---|---|---|
| Chuỗi cung ứng | 3.133,7 – 31.337 USD | 1.337 – 13.337 USD | 500 – 3.133,7 USD | – |
| Lỗ hổng sản phẩm | ngừng nhận | ngừng nhận | ngừng nhận | ngừng nhận |
| Vấn đề an ninh khác | 1.000 USD | 500 USD | – | – |
Trước khi đóng, Google đã đặt rào khá cao cho hạng mục này. Theo quy định vẫn còn trên trang, lỗi hỏng bộ nhớ ở dự án hạng OT0 và OT1 phải kèm các bước tái hiện chính xác trên OSS-Fuzz hoặc một bản vá đã được nhập vào kho mã, còn lỗ hổng sản phẩm ở dự án hạng OT2 và OT3 vốn không được thưởng tiền. Ngay cả với những điều kiện đó, Google vẫn chọn dừng hẳn.
Không phải chương trình đầu tiên
curl, công cụ và thư viện truyền dữ liệu mã nguồn mở, đã đóng chương trình thưởng lỗi từ ngày 31/1/2026. Theo bài của nhà sáng lập Daniel Stenberg ngày 26/1, chương trình chạy từ năm 2019 trên HackerOne, tìm ra 87 lỗ hổng được xác nhận và trả hơn 100.000 USD. Tỉ lệ báo cáo được xác nhận là lỗ hổng từng vượt 15%, rồi rơi xuống dưới 5% trong năm 2025, điều Stenberg quy cho "sự bùng nổ báo cáo rác AI" cộng với chất lượng giảm ở cả những báo cáo không phải rác. curl giờ chỉ nhận báo cáo qua tính năng báo lỗ hổng riêng của GitHub và qua email, không trả tiền ở bất kỳ mức độ nghiêm trọng nào.
Internet Bug Bounty (IBB) của HackerOne, quỹ chung trả thưởng cho lỗi trong các dự án mã nguồn mở nền tảng từ năm 2012 và đã chi hơn 1,5 triệu USD, tạm dừng nhận báo cáo từ 27/3/2026. Lý do HackerOne đưa ra lại khác curl: "Nghiên cứu có AI hỗ trợ đang mở rộng việc phát hiện lỗ hổng trên toàn hệ sinh thái, tăng cả độ phủ lẫn tốc độ. Cân bằng giữa số phát hiện và năng lực khắc phục trong mã nguồn mở đã thay đổi căn bản." Theo InfoWorld, trước đó 80% tiền thưởng của IBB dành cho người tìm lỗi và 20% cho việc khắc phục; Node.js vẫn nhận báo cáo nhưng không còn trả thưởng.
Như vậy có hai kiểu quá tải: curl và Google ngập trong báo cáo sai, IBB ngập trong lỗi thật nhiều hơn khả năng sửa. Cả hai dẫn tới cùng một quyết định.
Phía bên kia: một lỗi thật, và nó đã bị dùng
Rejetto HFS là phần mềm mã nguồn mở biến một máy tính thành máy chủ chia sẻ tệp qua trình duyệt. Lỗ hổng CVE-2026-61500 nằm ở bản 3.0.0 đến 3.2.0, điểm CVSS 9,3 theo chuẩn 4.0 và 9,8 theo chuẩn 3.1. Người tìm ra là Zach Hanley của công ty kiểm thử xâm nhập Horizon3, đơn vị tham gia Project Glasswing của Anthropic từ tháng 7/2026 và dùng Claude Mythos trong nghiên cứu lỗ hổng.
Theo bài phân tích của Horizon3, HFS dùng hàm Math.random() để tạo khoá ký cookie phiên đăng nhập. Hàm này trong V8 (bộ máy JavaScript của Node.js) dùng thuật toán xorshift128+, không phải bộ sinh số an toàn cho mật mã: thấy đủ đầu ra thì dựng lại được trạng thái bên trong. HFS lại để lộ đầu ra thô của chính bộ sinh số đó cho người chưa đăng nhập, trong quá trình đăng nhập. Mythos nhận ra cả hai điểm, ghép chúng thành một chuỗi và đề xuất dùng Z3, một bộ giải ràng buộc công khai của Microsoft, để khôi phục trạng thái. Các bước: lấy 12 mẫu từ chỗ rò rỉ, giải ra trạng thái, lùi ngược về lúc tiến trình khởi động để tính lại khoá ký, giả cookie của quản trị viên, rồi chạy mã tuỳ ý qua tính năng server_code trong cấu hình.
Hanley viết rằng trước đây nhóm từng bỏ dở những hướng nghiên cứu mật mã tương tự vì thiếu chuyên môn toán, và vì không đáng thời gian lẫn tiền bạc. Theo The Register, các nhà nghiên cứu của Horizon3 không nhớ đã từng thấy bộ giải ràng buộc được dùng theo cách này để vượt xác thực trong một ứng dụng thật. Horizon3 không công bố Mythos tốn bao nhiêu thời gian hay chi phí cho phát hiện này.
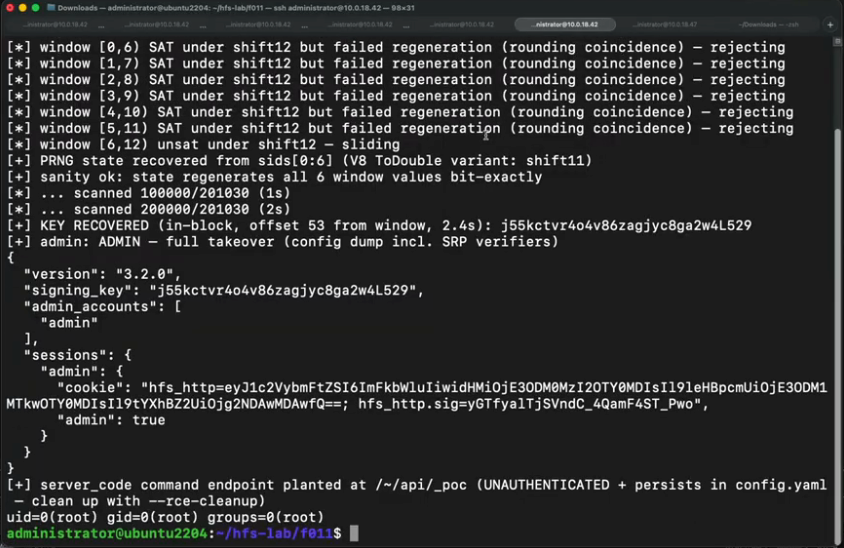
Nhiều bản tin viết rằng lỗ hổng "bị khai thác chỉ một ngày sau khi công bố". Điều đó đúng nếu tính từ bài của Horizon3, nhưng bỏ qua phần lớn câu chuyện. Locaith đối chiếu bản ghi CVE và kho mã trên GitHub:
| Ngày (2026) | Sự kiện | Nguồn |
|---|---|---|
| 10/7 | VulnCheck giữ số CVE-2026-61500 | Bản ghi CVE |
| 13/7 | HFS 3.2.1 phát hành, cảm ơn Hanley "cùng Claude và Anthropic Research"; CVE công bố cùng ngày, mô tả đủ rõ cách tấn công | GitHub rejetto/hfs, bản ghi CVE |
| 15/7 | CISA đánh giá: chưa bị khai thác, tự động hoá được, tác động toàn phần | Bản ghi CVE (CISA) |
| 26/9 | Một kho GitHub độc lập đăng mã khai thác thử kèm phòng lab Docker | GitHub aramosf/CVE-2026-61500 |
| 30/9 | Horizon3 đăng bài phân tích chi tiết, kèm video các bước khai thác | Horizon3, The Register |
| 1/10 (tối) | Hệ thống bẫy của VulnCheck ghi nhận tấn công từ một địa chỉ IP ở Trung Quốc, nhắm vào máy chủ ở Mỹ và Nhật | The Register |
| 2/10 | Bốn lượt tấn công từ hai IP ở Mỹ cùng một dải mạng, có vẻ là máy proxy | The Register |
Lỗ hổng và bản vá đã công khai suốt 11 tuần mà không ai ghi nhận bị khai thác. Thứ thay đổi trong tuần cuối tháng 9 là công thức làm: mã khai thác thử ngày 26/9, rồi bài phân tích kèm video ngày 30/9. Không rõ kẻ tấn công dùng nguồn nào. Vị trí IP cũng chỉ cho biết lưu lượng đi qua đâu: chính Patrick Garrity của VulnCheck nói các lượt sau có vẻ đi qua proxy.
Bức tranh chung cũng tương tự. Báo cáo nửa đầu năm 2026 của VulnCheck tính rằng 23,43% lỗ hổng trong danh mục bị khai thác thật có dấu hiệu bị khai thác ngay hoặc trước ngày CVE công bố, và thời gian trung vị từ lúc công bố tới lúc bị khai thác giảm từ 120 ngày (năm 2025) xuống 80 ngày.
Lỗi do AI tìm có bị khai thác nhiều hơn không
Garrity duy trì một bộ theo dõi công khai các CVE ghi công cho đội nghiên cứu của Anthropic hoặc Project Glasswing. Bản cập nhật lúc 23:12 giờ UTC ngày 4/10/2026 ghi 300 CVE, trong đó 2 bị khai thác ngoài thực tế: lỗ hổng HFS này và CVE-2026-26980 trong nền tảng blog Ghost, ghi công Nicholas Carlini dùng Claude, công bố tháng 2/2026. Bộ theo dõi cũng ghi 128 phát hiện đã được vá mà không có CVE, và 243 phát hiện được đánh dấu là Anthropic đã rút lại, không kèm lý do.
Báo cáo nửa đầu 2026 của VulnCheck tính rộng hơn: 14 trong 1.061 lỗ hổng do AI hỗ trợ tìm ra (1,3%) có xác nhận bị khai thác, "khá sát với tỉ lệ khai thác chúng tôi quan sát được ở mọi lỗ hổng trong nửa đầu năm 2026". VulnCheck kết luận dữ liệu không cho thấy lỗ hổng do AI tìm vốn dễ bị khai thác hơn lỗ hổng tìm theo cách truyền thống; thay vào đó, "AI dường như làm tăng số lượng lỗ hổng có thể được phát hiện".
Nút thắt nằm ở khâu kiểm và vá
Bảng công bố lỗ hổng của Anthropic, cập nhật lúc 19:47 giờ UTC ngày 2/10/2026, cho thấy rõ nhất số lượng ấy đi đâu:
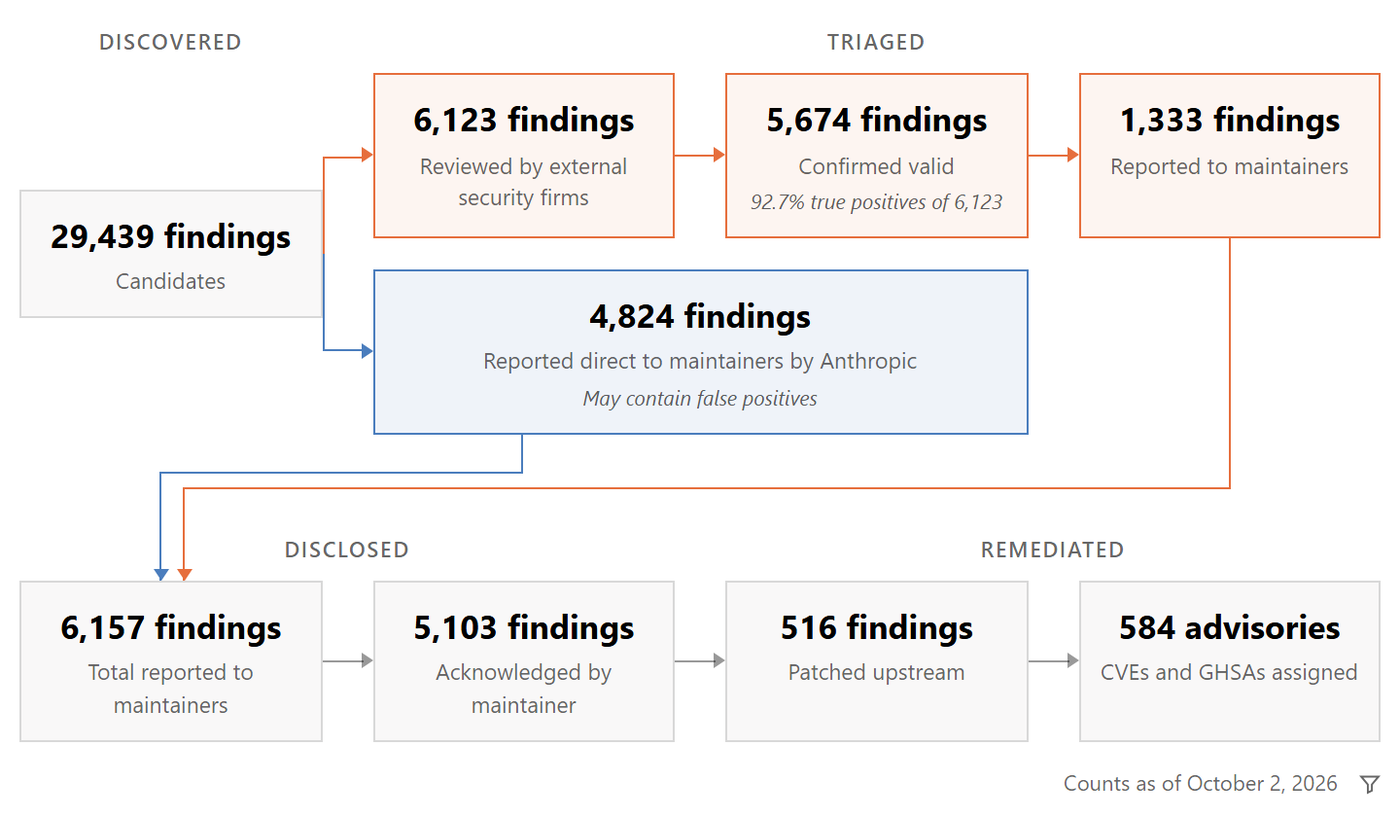
- 29.439 phát hiện ứng viên do Claude Mythos Preview và các mô hình Claude khác tìm ra, từ 1/11/2025.
- 6.123 được một trong sáu công ty an ninh bên ngoài kiểm lại, khoảng 1/5 số ứng viên. 5.674 được xác nhận là lỗi thật, tỉ lệ đúng 92,7%.
- Nhưng chỉ 1.333 lỗi đã xác nhận được báo cho người duy trì. Anthropic viết rằng còn nhiều lỗi đã xác nhận là thật nhưng "chưa báo cho người duy trì vì giới hạn năng lực".
- 4.824 phát hiện khác được Anthropic gửi thẳng cho người duy trì, không qua kiểm tra độc lập, chiếm 78% trong tổng 6.157 phát hiện đã báo. Anthropic cho biết việc này cũng xảy ra khi chính người duy trì yêu cầu nhận phát hiện chưa kiểm.
- 5.103 báo cáo được người duy trì phản hồi, 516 đã có bản vá (khoảng 8,4% số đã báo), 584 mã định danh đã cấp gồm 219 CVE và 365 GHSA.
Câu của chính Anthropic trên trang: "quá trình kiểm tra và đánh giá độc lập bởi con người là bước giới hạn tốc độ". Một công ty có nguồn lực bậc nhất, thuê sáu đơn vị kiểm tra, vẫn chỉ kiểm được khoảng 1/5 số ứng viên, và người nhận mới vá được khoảng 1/12 số đã báo. Trong khi đó, người duy trì một dự án mã nguồn mở thường chỉ là vài người, nhiều khi làm ngoài giờ.
Google, curl và HackerOne đứng ở đầu nhận của cùng một đường ống. Tỉ lệ đúng 92,7% cho thấy báo cáo đi qua một quy trình kiểm tra nghiêm túc không phải là rác. Vấn đề là ở đầu nhận không đủ người đọc, dù báo cáo đúng hay sai.
Doanh nghiệp và đội phát triển Việt Nam nên làm gì
- Nếu đang chạy Rejetto HFS 3.0.0–3.2.0: nâng lên 3.2.1 trở lên ngay. Sau đó kiểm tra tệp cấu hình xem có mục
server_codenào mình không tự thêm, vì trong bản khai thác thử của Horizon3, điểm chạy lệnh được cài vào đó và nằm lại sau khi khởi động lại. Không để trang quản trị mở ra Internet. - Đừng lấy "chưa thấy bị khai thác" làm lý do hoãn vá. Với HFS, 11 tuần yên ắng kết thúc chỉ vài ngày sau khi có mã khai thác thử và bài phân tích chi tiết. Hãy coi thời điểm xuất hiện những thứ đó, chứ không phải ngày có CVE, là lúc bắt đầu đếm ngược.
- Nếu đang duy trì dự án mã nguồn mở hoặc định mở chương trình thưởng lỗi: yêu cầu bằng chứng tái hiện được (Google đòi các bước tái hiện trên OSS-Fuzz hoặc bản vá đã nhập), dùng kênh báo riêng như tính năng báo lỗ hổng riêng của GitHub, và tính trước ai sẽ đọc báo cáo trước khi treo tiền thưởng.
- Nếu dùng AI để săn lỗi: tự tái hiện từng lỗi trước khi gửi. Báo cáo chưa kiểm là thứ đã khiến curl đóng chương trình và Google dừng hạng mục này, và rốt cuộc làm mất kênh nhận thưởng của cả những người làm nghiêm túc.
Nguồn:
- Google Bug Hunters — Google Open Source Software Vulnerability Reward Program Rules, đọc ngày 5/10/2026 — câu dừng nhận lỗ hổng sản phẩm, phạm vi, bảng thưởng, điều kiện OSS-Fuzz
- Google VRP trên X — PSA for open-source bug hunters, 1/10/2026
- TechCrunch — Google froze its open source bug bounty program due to a 'significant rise' in AI submissions, Anthony Ha, 4/10/2026 — câu giải thích của Google
- Tom's Hardware — Google freezes open-source bug bounty program amid flood of invalid AI slop submissions, 3/10/2026
- Horizon3.ai — Anthropic Mythos Finds Rejetto HFS RCE, Zach Hanley, 30/9/2026 — cơ chế lỗ hổng, vai trò của Mythos; ảnh terminal
- CVE Program — CVE-2026-61500 — ngày giữ số, ngày công bố, CVSS 4.0 và 3.1, đánh giá SSVC của CISA
- GitHub rejetto/hfs — Release 3.2.1, 13/7/2026
- GitHub aramosf — CVE-2026-61500 PoC and Docker lab, tạo ngày 26/9/2026 (theo GitHub API)
- The Register — Anthropic's super bug-hunting model Mythos is hardcore good at math, as latest vuln under attack shows, 3/10/2026 — dữ liệu bẫy của VulnCheck, lời Patrick Garrity
- Patrick Garrity — Anthropic CVE Tracker, bản cập nhật 4/10/2026 — 300 CVE, 2 bị khai thác, 128 phát hiện vá không CVE, 243 phát hiện rút lại
- VulnCheck — State of Exploitation 1H-2026, 28/7/2026 — 23,43%, trung vị 80 ngày, 1,3% của 1.061 lỗ hổng do AI tìm
- Anthropic — Coordinated vulnerability disclosure dashboard, cập nhật 2/10/2026 — sơ đồ phễu, định nghĩa tỉ lệ đúng; ảnh chụp màn hình
- Daniel Stenberg — The end of the curl bug-bounty, 26/1/2026
- InfoWorld — Internet Bug Bounty program hits pause on payouts, Maxwell Cooter, 3/4/2026 — lời HackerOne, tỉ lệ 80/20
Trang quy định của Google, bài của Horizon3, bản ghi CVE, kho mã trên GitHub và bảng công bố của Anthropic được Locaith đọc trực tiếp ngày 5/10/2026; các câu trích do Locaith dịch từ tiếng Anh. Câu giải thích của Google lấy theo TechCrunch. Dữ liệu tấn công là của VulnCheck qua The Register, Locaith không tự kiểm được. Số liệu trên bảng của Anthropic do Anthropic tự công bố. Ảnh bìa: biểu tượng Google Bug Hunters từ ảnh xem trước liên kết của bughunters.google.com, Locaith đã cắt bỏ dòng chữ và đặt về tỉ lệ 1200×630. Ảnh trong bài: ảnh terminal của Horizon3.ai và ảnh chụp màn hình bảng công bố của Anthropic. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 05/10/2026.