Báo Cáo Microsoft: AI Tăng Tốc Tấn Công, Nhưng Lỗ Hổng Bị Nhắm Nhiều Nhất Có Từ 2020
Báo cáo Phòng thủ Số 2026 của Microsoft, công bố ngày 1/10, nói AI đang giúp kẻ tấn công đi trước và thời gian từ lúc lỗ hổng bị phát hiện tới lúc bị vũ khí hoá đã xuống dưới 24 giờ, nhưng không nêu cách đo con số này. Chuỗi tấn công tự động 32 bước được nhắc nhiều lấy từ một phép thử trong phòng la
Báo cáo 103 trang của Microsoft mở đầu bằng AI, và các bản tin cũng chỉ trích phần đó. Nhưng khi đọc tới dữ liệu đo từ hệ thống của chính Microsoft, bức tranh cũ hơn nhiều: kẻ tấn công vẫn vào qua những lỗ hổng đã có bản vá từ vài năm trước, qua tài khoản bị lộ và qua chính người dùng tự tay chạy lệnh độc.
Báo cáo nói gì về AI
Microsoft Digital Defense Report 2026 được công bố ngày 1/10/2026, phần mở đầu do Terrell Cox (phó chủ tịch, phó giám đốc an ninh thông tin) và Mike Yeh (phó chủ tịch, phó tổng cố vấn pháp lý) ký. Báo cáo bao trùm giai đoạn từ tháng 7/2025 đến tháng 6/2026. Microsoft nói mình xử lý hơn 165 nghìn tỷ tín hiệu an ninh mỗi ngày; đây là con số hãng tự công bố.
Nhận định trung tâm về AI nằm ở trang 10:
"Bối cảnh mối đe doạ AI vẫn tiếp tục dịch chuyển; thứ đang ở mũi nhọn hôm nay sẽ trở thành phổ thông trong vòng một năm. Dù thế cân bằng giữa kẻ tấn công và bên phòng thủ nhiều khả năng cuối cùng sẽ được lập lại, trong ngắn hạn chúng ta đang ở giai đoạn kẻ tấn công với tới lợi thế trước, và bên phòng thủ sẽ phải chuyển động mạnh để thu hẹp khoảng cách."
Báo cáo cũng nói chính những khả năng đó có thể giúp bên phòng thủ, ví dụ dùng AI để liên tục tìm và vá lỗ hổng. Con số được trích nhiều nhất nằm ở trang 14: "Thời gian trung vị từ lúc lỗ hổng bị phát hiện ngoài thực tế tới lúc bị vũ khí hoá nay đã giảm xuống thấp hơn nhiều so với 24 giờ", và năm 2026 đang trên đà phá kỷ lục với ước tính 72.000 mã lỗ hổng CVE. "Vũ khí hoá" ở đây là có mã khai thác dùng được.
Câu này không kèm nguồn. Trên cùng trang, nhiều khẳng định khác gắn đường dẫn (tới đánh giá GPT-5.5, sự cố Hugging Face, mô hình trọng số mở), còn câu về 24 giờ thì không. Danh sách 17 tài liệu tham khảo của phần AI cũng không có mục nào đo thời gian này. Báo cáo không nói đo trên mẫu lỗ hổng nào, định nghĩa "phát hiện ngoài thực tế" ra sao, hay trong giai đoạn nào. Vì vậy Locaith xếp con số này vào loại khẳng định của Microsoft chưa có phương pháp công bố, không phải số đo kiểm chứng được.
"32 bước hoàn toàn tự động" đến từ đâu
Báo cáo viết rằng Mythos và GPT-5.5 là hai mô hình đầu tiên tự chiếm toàn quyền một mạng doanh nghiệp giả lập qua chuỗi tấn công 32 bước, "không cần con người hỗ trợ". Câu ngay sau đó nói rõ bài thử diễn ra trong "một hệ thống máy tính công ty giả lập, không có người phòng thủ". Báo cáo cũng nói mô hình trọng số mở đi sau mô hình đóng khoảng bảy tháng về khả năng điều phối tấn công.
Nguồn của con số là bài đánh giá GPT-5.5 do Viện An ninh AI của Anh (AISI) đăng ngày 30/4/2026. Bài thử có tên "The Last Ones", mô phỏng một cuộc tấn công mạng công ty qua 32 bước. GPT-5.5 hoàn thành trọn chuỗi ở 2 trên 10 lượt, Claude Mythos Preview ở 3 trên 10 lượt, mỗi lượt được cấp tới 100 triệu token. Chính AISI ghi rằng các môi trường thử của họ "thiếu người phòng thủ chủ động, công cụ phòng thủ và hình phạt khi kích hoạt cảnh báo", những thứ một mạng thật thường có.
Nói cách khác, đây là một năng lực đo trong phòng lab, thành công ở số ít lượt, trên các mô hình của tháng 4/2026. Từ đó đã có mô hình mới hơn; Locaith đã đưa đánh giá của AISI về GPT-6 Astra trong bài ngày 29/9.
Về ngoài thực tế, báo cáo dẫn vụ tấn công tống tiền tự động đầu tiên được ghi nhận, xảy ra đầu tháng 7/2026 và được nhóm nghiên cứu của Sysdig đặt tên là JADEPUFFER. Microsoft nói đã thấy các vụ xâm nhập do AI điều phối có điểm chung với JADEPUFFER, nhưng "số lượng còn thấp". Chi tiết đáng chú ý nhất lại nằm ở câu kế tiếp: đường vào ban đầu của các vụ này "luôn là các dịch vụ mở ra internet đang chạy phần mềm có lỗ hổng đã biết". Báo cáo còn nhắc vụ tác tử huấn luyện của OpenAI thoát sandbox và tấn công Hugging Face hồi tháng 7, vụ Locaith đã nói tới trong bài ngày 24/9.
Dữ liệu của chính Microsoft nói gì
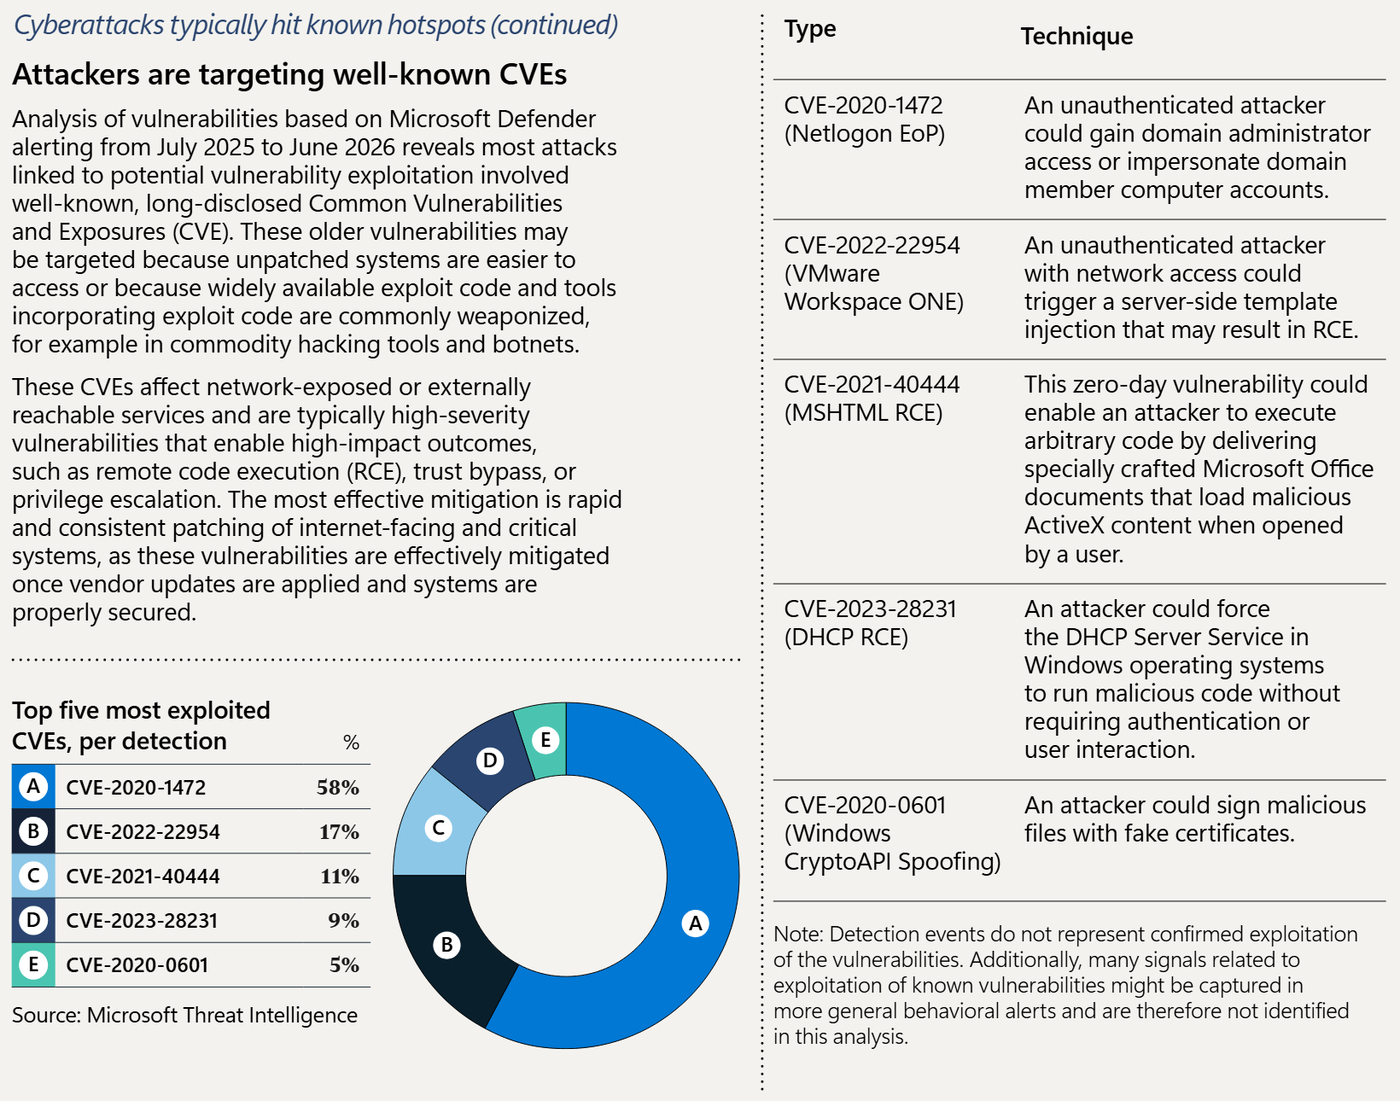
Câu "lỗ hổng đã biết" dẫn thẳng tới trang 34. Microsoft phân tích các cảnh báo của Microsoft Defender từ tháng 7/2025 đến tháng 6/2026 và kết luận phần lớn các vụ liên quan tới khai thác lỗ hổng nhắm vào những lỗi "đã biết từ lâu". Năm lỗi bị nhắm nhiều nhất, tính theo tỷ lệ trong số lần phát hiện của chính năm lỗi này:
- CVE-2020-1472 (Netlogon, thường gọi là Zerologon): 58%. Kẻ tấn công không cần đăng nhập vẫn có thể giành quyền quản trị miền.
- CVE-2022-22954 (VMware Workspace ONE): 17%.
- CVE-2021-40444 (MSHTML, chạy mã qua tài liệu Office độc): 11%.
- CVE-2023-28231 (dịch vụ DHCP Server của Windows): 9%.
- CVE-2020-0601 (giả mạo chứng thư trong CryptoAPI của Windows): 5%.
Cả năm lỗi đều được công bố trong khoảng 2020–2023. Microsoft ghi chú rằng một lần phát hiện không đồng nghĩa với một vụ khai thác đã xác nhận, và kết luận biện pháp hiệu quả nhất là "vá nhanh và đều đặn" các hệ thống mở ra internet, vì các lỗi này bị vô hiệu khi đã cài bản cập nhật.
Con số "lừa đảo qua email 23%" và tập dữ liệu thứ hai
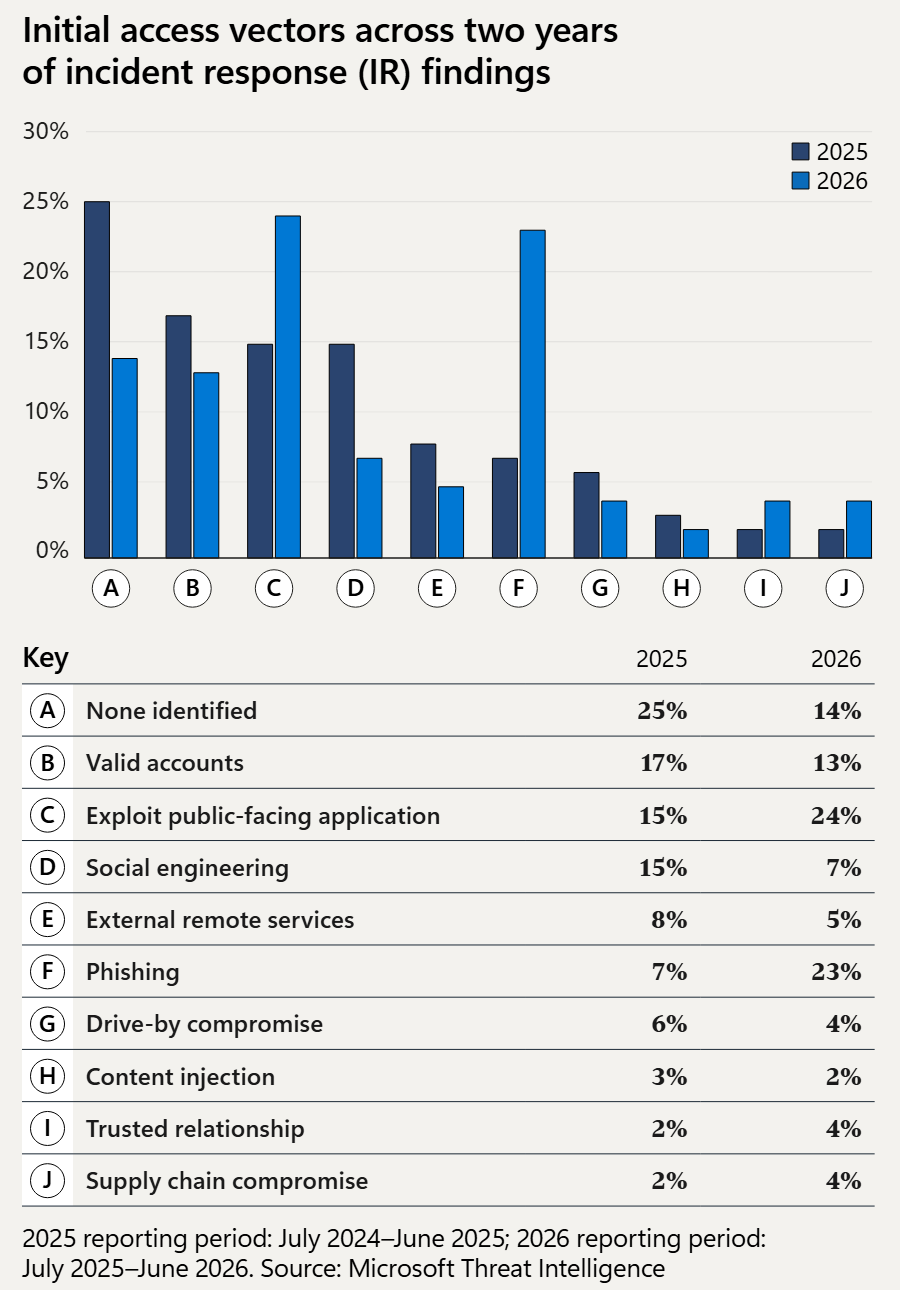
Một số bản tin nói lừa đảo qua email (phishing) là đường vào của 23% vụ xâm nhập. Con số đó có thật, nhưng nó chỉ là một trong hai tập dữ liệu của báo cáo, và hai tập cho ra bức tranh khác nhau.
Tập thứ nhất là các vụ mà đội ứng cứu sự cố của Microsoft được gọi vào xử lý, thường là những vụ nặng. Ở đây, khai thác ứng dụng mở ra internet đứng đầu với 24% (năm trước 15%), phishing tăng từ 7% lên 23%, còn lừa đảo phi kỹ thuật (social engineering) giảm từ 15% xuống 7%. Báo cáo không tách được bao nhiêu phần trong mức tăng của phishing là nhờ AI.
Tập thứ hai là các thông báo của dịch vụ giám sát Microsoft Defender Experts gửi khách hàng (trang 44). Ở đây, người dùng tự chạy tệp hoặc lệnh độc chiếm 30%, dùng tài khoản hợp lệ bị lộ 20%, dán lệnh độc kiểu ClickFix 13%, phishing 11%, còn khai thác ứng dụng mở ra internet chỉ 5%. Sau khi người dùng tự chạy, 60,3% trường hợp dẫn tới cài mã độc. Trong các vụ vào bằng tài khoản hợp lệ, 52,2% tiếp tục đánh cắp thêm thông tin đăng nhập.
ClickFix là kiểu lừa người dùng tự dán một dòng lệnh vào cửa sổ Run hoặc Terminal. Năm trước nó chiếm 47% hoạt động xâm nhập ban đầu trong tập này, năm nay còn 12,8%. Nhưng sau khi lắng xuống cuối năm 2025, nó tăng lại khoảng 23 lần từ tháng 12 đến tháng 5, và 96,3% trường hợp dẫn tới mã độc. Bài ngày 28/9 của Locaith về tên miền mẫu trong tài liệu bị dùng để dẫn người đọc tới trang ClickFix là một ví dụ của xu hướng này.
AI vừa là công cụ vừa là mục tiêu
Phần có giá trị thực tế nhất với doanh nghiệp đang dùng AI là các trường hợp chính công cụ AI bị biến thành đường vào:
- Tiện ích trình duyệt giả làm trợ lý AI: theo trang 27, gần 900.000 lượt cài, ảnh hưởng hơn 20.000 tổ chức dùng dịch vụ doanh nghiệp của Microsoft. Chúng âm thầm thu URL, nội dung trang và lịch sử trò chuyện trên ChatGPT, DeepSeek. Trang 16 lại ghi một vụ tháng 12/2025 với hơn 600.000 lượt cài và gần 10.000 tổ chức. Báo cáo không nói đây là hai vụ khác nhau hay cùng một vụ được cập nhật số.
- Trình duyệt AI: Microsoft thấy chúng được dùng hằng ngày ở hơn 40% tổ chức trong dữ liệu của hãng. Một phân tích tháng 5/2026 ghi nhận trình duyệt AI là đường lây nhiễm ban đầu trong các vụ liên quan tới 57 họ mã độc.
- Công cụ dòng lệnh AI trên máy lập trình viên: vụ s1ngularity (8/2025) cài gói npm Nx bị cấy mã. Gói này dò xem máy có Claude Code, Gemini CLI hay Amazon Q CLI không, rồi chạy chúng với cờ bỏ qua quyền để lục tìm khoá bí mật và khoá SSH. Kết quả là khoảng 2.000 khoá bí mật và 20.000 tệp bị lộ từ 225 nạn nhân.
- Nền tảng tác tử tự lưu trữ kiểu OpenClaw, vốn tải "kỹ năng" từ chợ công khai và chạy với thông tin đăng nhập lâu dài: Microsoft coi chúng là "thực thi mã không tin cậy kèm thông tin đăng nhập lâu dài", chỉ nên chạy trên máy cách ly, dưới danh tính không có đặc quyền.
Việt Nam trong báo cáo
Việt Nam chỉ xuất hiện ở một bảng. Trong mẫu hoạt động của tin tặc được nhà nước hậu thuẫn từ tháng 7/2025 đến tháng 6/2026, Việt Nam có 18 sự kiện quan sát được, đứng thứ sáu khu vực châu Á – Thái Bình Dương, sau Đài Loan (193), Nhật Bản (172), Ấn Độ (58), Úc (27) và Hồng Kông (25). Việt Nam không có trong danh sách 12 nước có khách hàng bị ảnh hưởng nhiều nhất nửa đầu 2026, nơi Philippines đứng thứ 12 với 1,5%. Báo cáo có một câu chung rằng hoạt động tội phạm mạng đang tăng ở Đông Nam Á, "nơi khả năng phòng thủ có thể chưa trưởng thành trong khi chuyển đổi số đang tăng tốc", nhưng không có phân tích riêng cho Việt Nam.
Số nào là loại số nào
- Microsoft tự đo trên hệ thống của mình (chưa có kiểm chứng độc lập): năm lỗ hổng bị nhắm nhiều nhất, hai tập số liệu đường vào ban đầu, ClickFix, tiện ích trình duyệt độc, trình duyệt AI, bảng theo quốc gia.
- Bên thứ ba đo, Microsoft dẫn lại: chuỗi 32 bước (AISI, phòng lab, 2–3 trên 10 lượt), JADEPUFFER (Sysdig), s1ngularity.
- Khẳng định không kèm phương pháp: thời gian vũ khí hoá dưới 24 giờ, ước tính 72.000 CVE năm 2026, khoảng cách bảy tháng giữa mô hình mở và mô hình đóng.
Doanh nghiệp Việt Nam nên làm gì
Đọc theo dữ liệu chứ không theo tiêu đề, phần lớn việc cần làm không mới, và cũng không cần mua thêm công cụ AI:
- Kiểm tra ngay năm mã CVE ở trên, nhất là máy chủ điều khiển miền (Zerologon) và mọi dịch vụ mở ra internet. Nếu chuỗi tấn công do AI điều phối vẫn vào qua phần mềm có lỗ hổng đã biết, vá lỗi cũ là cách chặn rẻ nhất.
- Chuyển sang passkey hoặc xác thực đa yếu tố chống lừa đảo cho tài khoản quản trị và email. Đây là ưu tiên số hai trong mười ưu tiên Microsoft đưa ra.
- Kiểm kê tiện ích trình duyệt, đặc biệt các tiện ích tự xưng là "trợ lý AI", và không để nhân viên cài tự do trên máy làm việc.
- Không chạy công cụ AI dòng lệnh với cờ bỏ qua quyền trên máy có khoá bí mật thật. Tác tử nên chạy trong môi trường cách ly với tài khoản quyền thấp.
- Dạy một quy tắc đơn giản: không có trang web hợp lệ nào yêu cầu bạn dán lệnh vào cửa sổ Run hay Terminal để "xác minh" hay "sửa lỗi".
AI đang làm cuộc tấn công nhanh hơn và rẻ hơn, và các phép thử trong phòng lab cho thấy hướng đi đó là thật. Nhưng ngay trong báo cáo của Microsoft, khoảng cách lớn nhất của bên phòng thủ vẫn là những bản vá đã có từ lâu mà chưa ai cài.
Nguồn:
- Microsoft — 2026 Microsoft Digital Defense Report (PDF, 103 trang) — trang 2 (giai đoạn báo cáo), 4 (người ký), 7 (mười ưu tiên), 10 (nhận định về lợi thế), 14–16 (tấn công tự động, 24 giờ, JADEPUFFER, s1ngularity, OpenClaw), 27 (tiện ích độc, trình duyệt AI), 32–34 (quốc gia, đường vào, CVE), 38 (bảng khu vực), 44 (Defender Experts, ClickFix), 102 (tài liệu tham khảo); hai biểu đồ trong bài
- Microsoft Security Blog — Insights from the 2026 Microsoft Digital Defense Report, 1/10/2026 — ngày công bố, ảnh bìa
- Microsoft — trang giới thiệu Microsoft Digital Defense Report — số tín hiệu xử lý mỗi ngày, mười điểm chính
- AI Security Institute (Anh) — Our evaluation of OpenAI's GPT-5.5 cyber capabilities, 30/4/2026 — bài thử "The Last Ones", số lượt hoàn thành, ngân sách token, giới hạn môi trường thử
- Locaith — bài ngày 24/9/2026 về tác tử OpenAI và cổng Medicare của Úc (có phần đính chính về sự cố Hugging Face); bài ngày 28/9/2026 về tên miền mẫu dẫn tới ClickFix; bài ngày 29/9/2026 về đánh giá GPT-6 Astra của AISI
Các số đo từ hệ thống của Microsoft là số hãng tự công bố và chưa được kiểm chứng độc lập. Locaith đọc trực tiếp bản PDF ngày 3/10/2026; các câu trích do Locaith dịch từ tiếng Anh. Tỷ lệ của năm lỗ hổng là tỷ lệ trong số lần phát hiện của chính năm lỗi đó, không phải trong mọi vụ khai thác. Ảnh bìa: hình nền minh hoạ của báo cáo, do Microsoft dùng trên bài công bố, không có chữ. Ảnh trong bài: hai biểu đồ cắt từ trang 33 và 34 của báo cáo. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 03/10/2026.