Anthropic Mở An Ninh Mạng Ba Bậc: Red Team Không Bị Chặn, Phòng Thủ Chặn 46 Trên 50 Lượt
Ngày 6/10/2026, Anthropic gộp Project Glasswing và Cyber Verification Program thành ba bậc truy cập cho đội an ninh mạng đã xác minh. Bài thử CyScenarioBench trên Opus 5.5: bậc Phòng thủ chặn 46 trên 50 lượt, bậc Red Team không chặn lượt nào, nhưng không có số đo tỉ lệ chặn nhầm công việc phòng thủ
Ngày 6/10/2026, Anthropic gộp Project Glasswing và Cyber Verification Program (CVP) thành một chương trình ba bậc, cho các đội an ninh mạng đã được xác minh dùng Claude Opus 5.5, Sonnet 5.5 và Mythos 5.1 với ít bị chặn hơn. Bài thử đi kèm cho thấy bậc Phòng thủ chặn 46 trên 50 lượt thử tấn công, còn bậc Red Team không chặn lượt nào. Hai điều ít được nhắc: bài thử đo cái phanh chứ không đo tỉ lệ chặn nhầm công việc phòng thủ hợp pháp, và con số "129.000 lỗ hổng đã xác minh" chỉ là phần đã được phân loại, trong khi 65% ứng viên phát hiện chưa ai kiểm.
Ba bậc: ai được làm gì
Các mô hình phổ thông (Opus 5.5, Fable 5.1, Sonnet 5.5) vẫn có lớp bảo vệ an ninh mạng thận trọng và, theo Anthropic, "chặn hầu hết công việc an ninh mạng", nhưng vẫn cho rà soát mã, vá lỗi đã biết, tìm lỗ hổng trong mã nguồn của chính mình và phân loại cảnh báo. CVP là đường đăng ký để bớt bị chặn. Từ nay nó có ba bậc, mỗi bậc gồm cả Opus 5.5, Sonnet 5.5, Mythos 5.1 và các mô hình mới về sau:
| Bậc | Dành cho | Được làm | Điều kiện và thời gian duyệt |
|---|---|---|---|
| Phổ thông (không cần đăng ký) | Lập trình viên, doanh nghiệp | Rà soát mã, vá lỗi đã biết, tìm lỗ hổng trong mã của chính mình, phân loại cảnh báo an ninh | Không có |
| Defense Access | Đội an ninh của công ty, tổ chức phi lợi nhuận, trường đại học, cơ quan nhà nước; nhà vận hành hạ tầng trọng yếu dù lớn hay nhỏ (như bệnh viện khu vực, tiện ích địa phương); hãng an ninh nhỏ; người duy trì mã nguồn mở; nhà nghiên cứu cá nhân có tiền sử báo lỗ hổng | Trung tâm điều hành an ninh (SOC) và ứng cứu sự cố, phân tích mã độc, kỹ thuật phát hiện, phân loại và xác thực lỗ hổng | Xác minh danh tính, cam kết kiểm soát an ninh. Thông cáo nói trả lời "trong vài ngày"; trang trợ giúp nói thông báo quyết định "trong bảy ngày làm việc". Cá nhân nộp được nếu dùng gói trả phí |
| Red Team Access | Đội red team nội bộ hoặc của chính phủ, hãng kiểm thử xâm nhập. Chỉ tổ chức, không nhận cá nhân | Thêm kiểm thử xâm nhập có uỷ quyền, mô phỏng đối thủ, phát triển công cụ tấn công, xác thực khai thác | Xác minh doanh nghiệp, xác thực chống phishing, quản lý thông tin xác thực, truy cập theo ghế. Duyệt "vài tuần"; trong lúc chờ, tổ chức được xếp vào Defense Access |
| Specialized Access | Tổ chức được phép kiểm thử hệ thống an toàn có thể ảnh hưởng tính mạng hoặc thị trường: điều hành bay, lưới điện, viễn thông, chuyển tiền liên ngân hàng, mạng hành chính chính phủ | Thêm kiểm thử tấn công rủi ro cao, ít bị chặn nhất | Thông tin xác thực ngắn hạn, kiểm soát thiết bị đầu cuối và mạng, kiểm tra lý lịch, giới hạn số ghế. Duyệt sâu từng tổ chức cùng chính phủ Mỹ; thành viên Glasswing chuyển sang không cần duyệt lại |
- Vẫn có chặn thời gian thực ở bậc Red Team với hành động có thể gây hại vật lý hoặc gián đoạn diện rộng, như triển khai ransomware, phá hỏng hệ thống vật lý hay kiểm thử xâm nhập hệ thống an toàn rủi ro cao.
- Nền tảng: Claude Platform, Vertex AI của Google Cloud và Microsoft Foundry. Amazon Bedrock chỉ dành cho khách hàng đủ điều kiện Enterprise Frontier Safeguards, vì theo trang trợ giúp Bedrock chưa hỗ trợ con người xem lại các cờ an toàn tự động mà CVP đòi hỏi.
- Dữ liệu: bắt buộc lưu giữ dữ liệu để Anthropic giám sát lạm dụng. Chỉ tổ chức đã có ngoại lệ không lưu dữ liệu (ZDR) cho Fable hoặc Mythos 5.1 mới dùng CVP với ZDR, cho tới khi Enterprise Frontier Safeguards ra mắt "cuối mùa thu này".
- Loại tài khoản: Defense Access nhận gói Pro, Max, Team, Enterprise và API; Red Team và Specialized chỉ nhận Team, Enterprise và API.
Bài thử nói gì, và không nói gì
Để kiểm tra hiệu quả lớp bảo vệ, Anthropic cho Opus 5.5 chạy CyScenarioBench, bài đo khả năng lập kế hoạch và thực hiện các chiến dịch tấn công mạng nhiều giai đoạn trong ràng buộc thực tế, với lớp bảo vệ chỉnh theo từng bậc. Bài gồm 10 thử thách, mỗi thử thách chạy 5 lượt, tức 50 lượt cho mỗi bậc.
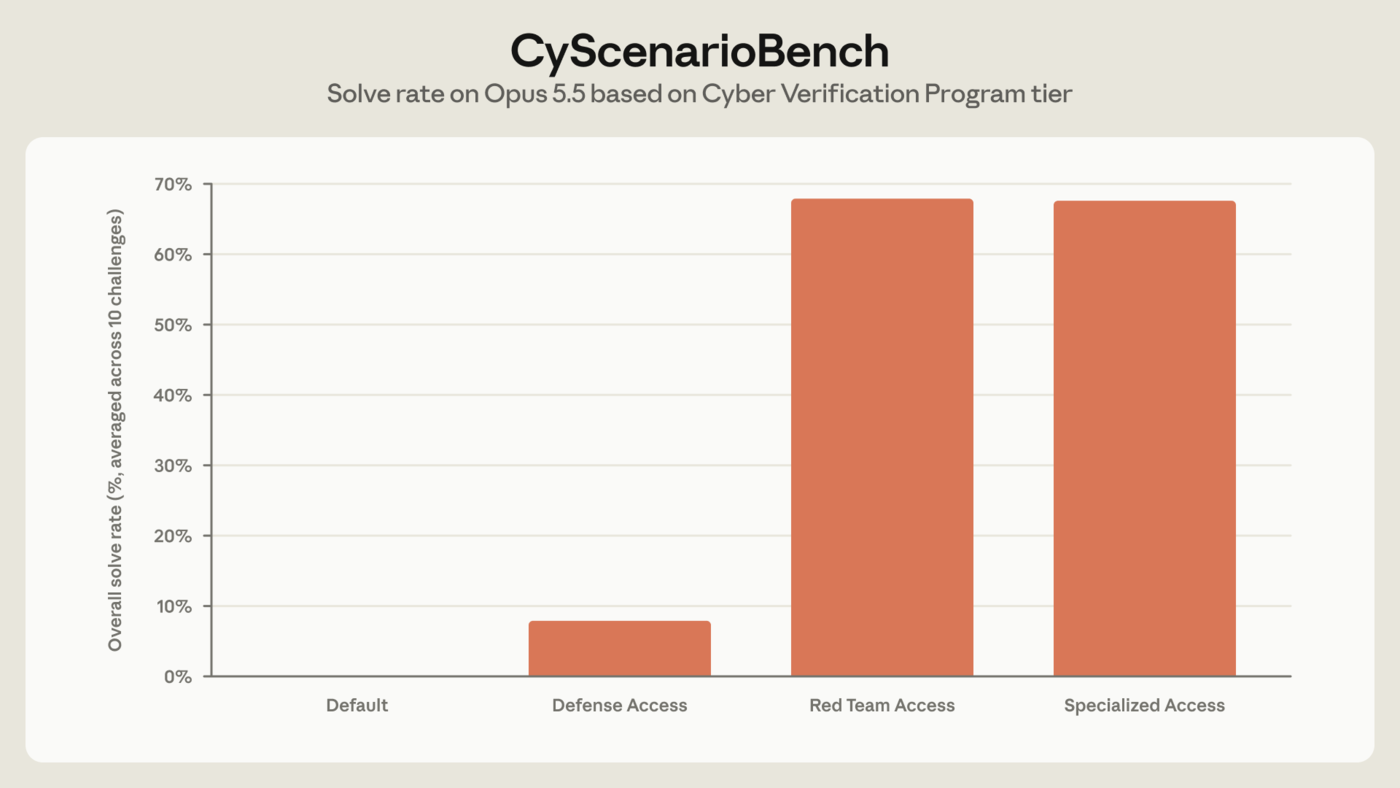
| Bậc | Kết quả (Anthropic công bố) |
|---|---|
| Phổ thông | Mọi tác vụ bị chặn ngay ở lời nhắc đầu tiên |
| Defense Access | 46 trên 50 lượt bị chặn ở một thời điểm nào đó trong thử thách; 4 lượt còn lại thành công (8%) |
| Red Team Access | Không lượt nào bị chặn; hoàn thành 34 trên 50 lượt (68%) |
| Không có lớp bảo vệ (đại diện bậc Specialized) | Tỉ lệ thành công 67,6% |
Điều bài thử xác nhận: các bậc hoạt động đúng thiết kế trên tấn công nhiều giai đoạn. Từ khoảng 68% khi không bị chặn, tỉ lệ giải rơi xuống 8% ở Defense và 0 ở bậc phổ thông. Đó là phép đo cái phanh.
Điều bài thử không đo
Tỉ lệ công việc phòng thủ hợp pháp bị chặn nhầm, thứ mà bậc Defense sinh ra để cho phép: SOC, phân tích mã độc, kỹ thuật phát hiện, xác thực lỗ hổng. Anthropic nói sẽ "tiếp tục tinh chỉnh bộ phân loại theo từng bậc" và có biểu mẫu báo chặn nhầm, nhưng bài không nêu một con số nào về chặn nhầm. Một đội SOC đọc thông cáo này biết bậc Defense khó dùng để tấn công, nhưng không biết nó làm gián đoạn công việc của mình bao nhiêu.
- Cỡ mẫu nhỏ: mỗi bậc 50 lượt, một lượt tương đương 2 điểm phần trăm. 68,0% (34/50) so với 67,6% lệch 0,4 điểm, nhỏ hơn một lượt; Anthropic không nêu cỡ mẫu của số 67,6%.
- Tự đo: bài thử do Anthropic thiết kế và chạy trên mô hình của mình. Locaith chưa thấy mô tả các thử thách hay số liệu từ bên thứ ba.
- Bậc Specialized không được đo riêng: thông cáo lấy số không có lớp bảo vệ làm đại diện.
135.610 lỗ hổng: đọc kỹ bảng khảo sát Glasswing
Thông cáo nói đối tác của Glasswing tìm thấy "ít nhất 129.000 lỗ hổng phần mềm đã xác minh" từ tháng 4 đến tháng 7/2026, Anthropic tự quét mã nguồn mở thêm "5.500" lỗ hổng từ tháng 4 đến tháng 10, và hơn 33.000 trong số này được chấm mức nghiêm trọng hoặc cao. Bảng đi kèm, dựng từ khảo sát 33 đối tác cộng mã nguồn mở Anthropic quét, cho thấy các con số đó đến từ đâu:
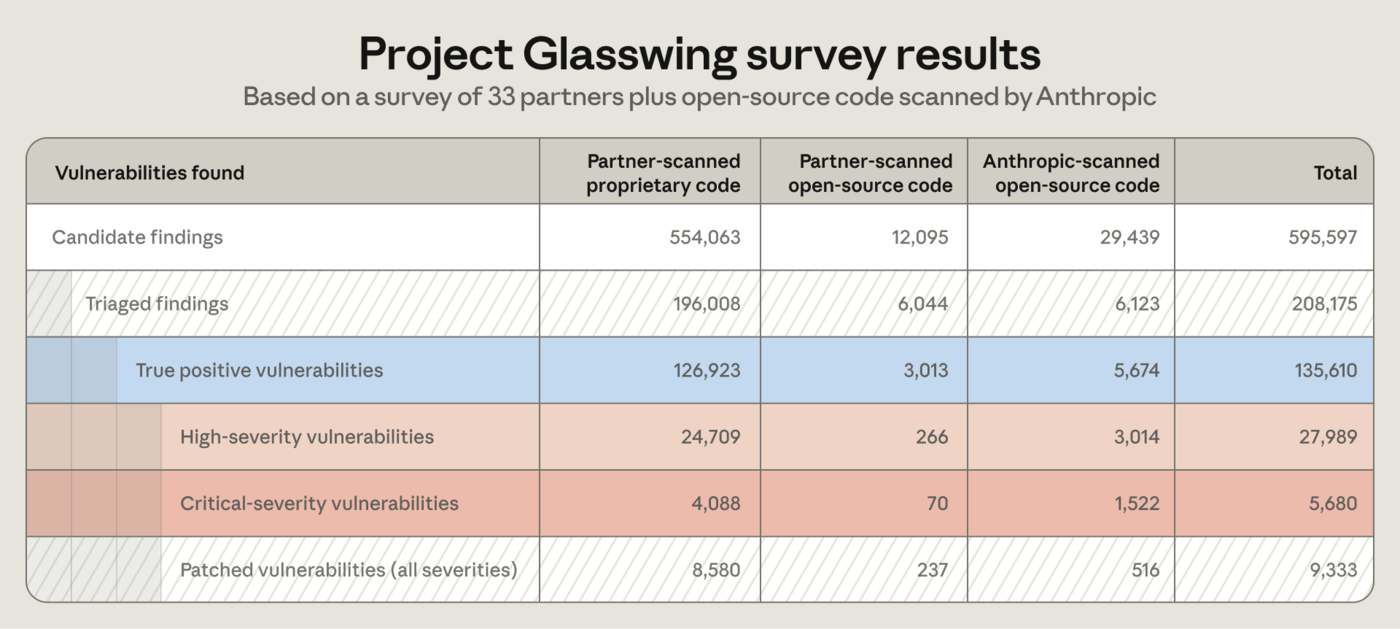
| Số lượng (Anthropic công bố) | Mã nội bộ của đối tác | Mã nguồn mở, đối tác quét | Mã nguồn mở, Anthropic quét | Tổng |
|---|---|---|---|---|
| Ứng viên phát hiện | 554.063 | 12.095 | 29.439 | 595.597 |
| Đã phân loại (triage) | 196.008 | 6.044 | 6.123 | 208.175 |
| Xác nhận đúng | 126.923 | 3.013 | 5.674 | 135.610 |
| Mức cao | 24.709 | 266 | 3.014 | 27.989 |
| Mức nghiêm trọng | 4.088 | 70 | 1.522 | 5.680 |
| Đã vá (mọi mức) | 8.580 | 237 | 516 | 9.333 |
| Tỉ lệ (Locaith tính từ bảng trên) | Mã nội bộ của đối tác | Mã nguồn mở, đối tác quét | Mã nguồn mở, Anthropic quét | Tổng |
|---|---|---|---|---|
| Ứng viên đã được phân loại | 35,4% | 50,0% | 20,8% | 35,0% |
| Đúng, trong số đã phân loại | 64,8% | 49,9% | 92,7% | 65,1% |
| Mức nghiêm trọng, trong số đúng | 3,2% | 2,3% | 26,8% | 4,2% |
| Đã vá, trong số đúng | 6,8% | 7,9% | 9,1% | 6,9% |
- Hai con số lớn trong thông cáo khớp với bảng. "129.000" là 126.923 + 3.013 = 129.936 lỗ hổng đã xác nhận trong mã do đối tác quét. "Hơn 33.000 nghiêm trọng hoặc cao" là 27.989 + 5.680 = 33.669, tức 24,8% số đã xác nhận. Phần Anthropic tự quét, thông cáo ghi "5.500" còn bảng ghi 5.674; Locaith dùng số trong bảng.
- 135.610 là số đã xác nhận trong phần đã kiểm, không phải tổng số lỗ hổng. 387.422 ứng viên (65,0%) chưa được phân loại, nghĩa là chưa xác nhận cũng chưa bác bỏ. Tỉ lệ đúng trong phần đã phân loại dao động từ 49,9% đến 92,7%; Anthropic thừa nhận các tổ chức phân loại theo cách khác nhau.
- Mức độ nghiêm trọng không so sánh được giữa các cột. Mức nghiêm trọng chiếm 3,2% số đúng ở mã nội bộ của đối tác nhưng 26,8% ở mã nguồn mở Anthropic quét, gấp 8,3 lần. Thông cáo không nói ai chấm điểm theo thang nào, nên con số "33.000" gộp các cách chấm khác nhau.
- Mới 6,9% đã được báo vá. 9.333 trên 135.610. Anthropic nói dưới 50% đối tác báo số đã vá, nên con số thực tế cao hơn; tỉ lệ vá thực chưa biết. Cùng bài còn ước tính "tác động thực ít nhất gấp năm lần" số trên, không nêu phương pháp: Locaith xếp vào chưa kiểm chứng.
- Cột Anthropic quét trùng với bảng công bố phối hợp tiết lộ lỗ hổng mà Locaith đã đưa ngày 5/10 (29.439 ứng viên, 6.123 đã phân loại, 5.674 đúng, 516 đã vá), nên đây không phải số mới.
Đội an ninh mạng Việt Nam cần biết
- Không phải ai cũng cần đăng ký. Mô hình phổ thông vẫn dùng được cho rà soát mã, vá lỗi đã biết, tìm lỗ hổng trong mã của chính bạn và phân loại cảnh báo. Phân tích mã độc, xác thực khai thác mới bị gián đoạn nếu chưa có chương trình. Hãy đo tỉ lệ bị chặn trên hệ thống của mình trước (Locaith đã nêu cách ghi trường
stop_detailstrong bài về Sonnet 5.5). - Chưa thấy giới hạn quốc gia, và cũng chưa thấy cam kết. Thông cáo không nêu danh sách nước. Trang trợ giúp nêu các yếu tố khiến một tổ chức không được duyệt: bản chất công việc (chương trình dành cho phòng thủ), khả năng xác minh, môi trường pháp lý và quy định nơi tổ chức hoạt động, nguy cơ chuyển giao khả năng và nguy cơ bị cưỡng chế truy cập, và việc tổ chức chủ yếu phục vụ khách hàng quân sự, tình báo hay thực thi pháp luật. Bậc Specialized duyệt cùng chính phủ Mỹ; Anthropic nói đang làm việc để mở rộng số tổ chức đủ điều kiện "ở Mỹ và quốc tế". Với Việt Nam: chưa công bố.
- Cách nộp đơn: một đơn cho mỗi tổ chức, qua Verification Portal; cần mô tả công việc, cam kết kiểm soát an ninh theo bậc và cách truy cập Claude. Sau khi duyệt, quản trị viên gán quyền cho từng workspace. Cá nhân (nhà nghiên cứu, người duy trì mã nguồn mở, săn lỗi thưởng) chỉ nộp được cho bậc Defense và cần gói trả phí.
- Hạn chót an toàn thông tin: bậc Defense có đến 15/12/2026 để chuyển sang xác thực đa yếu tố chống phishing và ngừng dùng khoá API. Đến lúc đó vẫn cần xác thực đa yếu tố ở mức nào đó, và khoá API hết hạn sau mỗi 7 ngày.
- Dữ liệu bị lưu giữ. Với tổ chức có chính sách hạn chế đưa dữ liệu sự cố ra ngoài (ngân hàng, cơ quan nhà nước, hạ tầng trọng yếu), đây là điểm cần hỏi bộ phận pháp chế trước khi nộp đơn. Locaith chưa đối chiếu với quy định Việt Nam.
- Hãng kiểm thử xâm nhập: Red Team chỉ nhận tổ chức dùng Team, Enterprise hoặc API, và duyệt mất vài tuần. Anthropic có buổi trực tuyến về chương trình lúc 9 giờ sáng giờ Thái Bình Dương ngày 14/10, khoảng 23 giờ cùng ngày theo giờ Việt Nam.
Điều Locaith chưa kiểm chứng được
- Bài thử CyScenarioBench do Anthropic tự thiết kế và chạy; chưa có đo lường độc lập.
- Tỉ lệ chặn nhầm công việc phòng thủ hợp pháp ở bậc Defense: chưa công bố.
- Phương pháp ước tính "gấp năm lần" và tỉ lệ vá thực: chưa công bố.
- Danh sách quốc gia hoặc loại tổ chức bị loại: chưa công bố.
- Thời gian duyệt bậc Defense: thông cáo nói "trong vài ngày", trang trợ giúp nói "bảy ngày làm việc". Hai nguồn của cùng một hãng, cùng ngày.
Nguồn:
- Anthropic — Expanding the Cyber Verification Program, 6/10/2026 — ba bậc, bài thử CyScenarioBench, số liệu Glasswing; biểu đồ và bảng khảo sát
- Claude Help Center — Cyber Verification Program, đọc ngày 7/10/2026 — cách nộp đơn, hạn 15/12/2026, lý do không được duyệt, Bedrock, buổi trực tuyến 14/10
Thông cáo của Anthropic và trang trợ giúp Claude được Locaith đọc trực tiếp ngày 7/10/2026. Mọi số liệu về bài thử và về số lỗ hổng là của Anthropic, chưa được bên thứ ba kiểm chứng; hãng nói bảng khảo sát dựa trên dữ liệu một phần của 33 đối tác. Các bảng tỉ lệ, tổng 129.936 và 33.669, và con số 387.422 ứng viên chưa phân loại do Locaith tính từ bảng của Anthropic; Locaith đã cộng các cột và thấy khớp với dòng tổng. Ảnh bìa: hình minh hoạ "Hand Lock" Anthropic dùng cho bài công bố. Ảnh trong bài: biểu đồ và bảng khảo sát từ thông cáo của Anthropic. Biên soạn và phân tích bởi Ban Biên Tập Locaith, 07/10/2026.